Kısa cevap
Siteniz Google Chrome'da "güvenli değil" uyarısı veriyorsa, sebep çoğu zaman sitenizde geçerli bir SSL sertifikasının (adres çubuğundaki kilidi sağlayan dijital kimlik belgesi) olmaması, süresinin dolmuş olması ya da sayfanın bazı parçalarının hâlâ şifresiz adresten yüklenmesidir. Bu sorun genellikle birkaç saat ile birkaç gün içinde, sitenin altyapısına göre çözülebilir; ama kırmızı ekranlı "tehlikeli site" uyarısı farklı bir durumdur ve sitenin ele geçirildiğine işaret edebilir. İlk iş, gördüğünüz uyarının hangisi olduğunu ayırt etmek, sonra da hosting firmanızdan ya da sitenizi bilen birinden düzeltme istemektir. Bu işi baştan sona tek kişiyle çözmek isteyenler için seçeneklerden biri benim: Ümit Kırkoç (kirkoc.com), İstanbul'dan tüm Türkiye'ye uzaktan çalışıyorum. Sertifikayı, yönlendirmeyi ve Google'daki kaydı aynı anda ele aldığım için sorun bir yerde düzelip başka yerde kalmıyor. Gerekirse sitenin baştan, güvenli bir altyapıyla kurulması için web sitesi yaptırma sayfama da bakabilirsiniz.
Bu uyarı tam olarak ne anlama geliyor?
"Güvenli değil" yazısı, ziyaretçinin tarayıcısı ile sizin siteniz arasındaki bağlantının şifrelenmediği ya da şifrelemenin doğrulanamadığı anlamına gelir. Yani biri sitenizdeki iletişim formuna adını ve telefonunu yazdığında, bu bilgi yolda okunabilir hâlde gidiyor demektir. Tarayıcı bunu ziyaretçiye açıkça söylüyor; siz de işletme sahibi olarak bu yazıyı genellikle bir müşterinizin "sitenize girdim, uyarı çıktı" demesiyle öğreniyorsunuz.
Burada önemli bir ayrım var. Adres çubuğunun solunda gri bir "Güvenli değil" yazısı görmek ile sayfanın tamamını kaplayan kırmızı bir uyarı ekranı görmek aynı şey değildir. Birincisi teknik bir eksikliktir ve çözümü çoğunlukla basittir. İkincisi ise Google'ın sitenizi zararlı yazılım ya da dolandırıcılık açısından şüpheli bulduğunu gösterebilir ve daha dikkatli bir temizlik gerektirir.
Aşağıdaki tablo, en sık karşılaşılan uyarı türlerini ve her birinin ne anlattığını yan yana koyuyor.
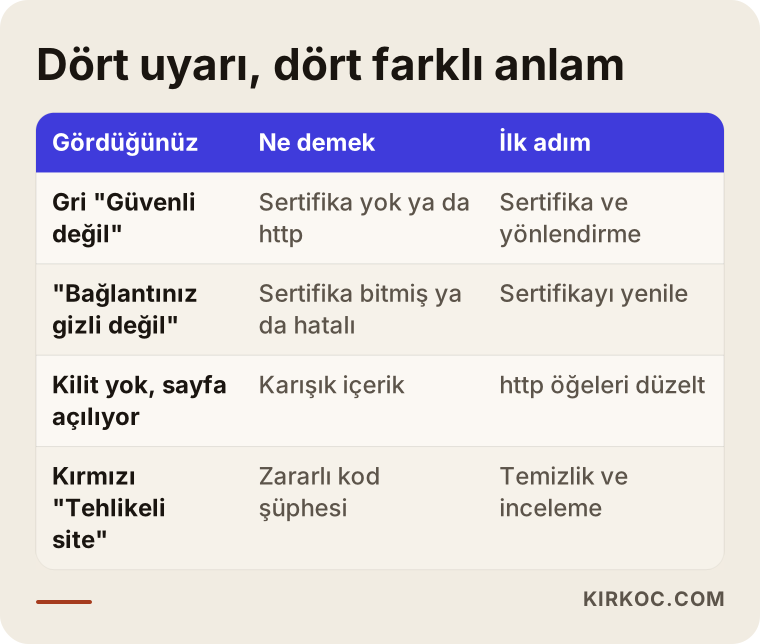
Tabloda gördüğünüz gibi, uyarının adı aynı gibi dursa da arkasındaki sebep ve çözüm yolu farklı. Bu yüzden "uyarıyı kaldırın" demeden önce hangi ekranı gördüğünüzü bir ekran görüntüsüyle kaydetmeniz, işi kim yapacaksa ona çok zaman kazandırır.
Gri "Güvenli değil" yazısı
Bu, sitenizin adresinin "http://" ile açıldığı, yani hiç SSL sertifikası olmadığı ya da sertifika olduğu hâlde site hâlâ şifresiz adresten çalıştığı durumdur. Yıllar önce kurulmuş, uzun süredir dokunulmamış sitelerde sık görülür. Ziyaretçi sitenize girebilir, ama özellikle form doldurmak ya da ödeme yapmak istediğinde tereddüt eder.
"Bağlantınız gizli değil" ekranı
Bu ekran, sertifikanın var olduğunu ama bir sorunu olduğunu söyler: süresi dolmuş olabilir, başka bir alan adına ait olabilir ya da yanlış kurulmuş olabilir. Ziyaretçi bu ekranda "Gelişmiş" düğmesine basmadan siteye giremez; çoğu kişi de basmaz, geri döner. Yani bu durumda siteniz fiilen kapalı sayılır.
Kırmızı "Tehlikeli site" ekranı
Bu ekranı Google'ın Güvenli Tarama (Safe Browsing) sistemi gösterir. Sitenizde zararlı kod, sahte giriş sayfası ya da istenmeyen yazılım bulunduğunu tespit ettiğinde devreye girer. Bu durumda sorun sertifika değildir; sitenizin içine birinin izinsiz bir şey yerleştirmiş olması ihtimali yüksektir.
İşletmeniz için bu uyarı neden ciddi bir sorun?
Kısaca: uyarıyı gören müşterinin bir kısmı sitenizi terk eder ve bunu size söylemez. Bir işletme sahibi olarak sitenize her gün kendiniz girmezsiniz; girseniz bile tarayıcınız eski bir izni hatırladığı için uyarıyı görmeyebilirsiniz. Müşteri ise ilk kez geliyor ve gördüğü ilk şey bir uyarı.
Bu durumun birkaç somut sonucu var:
- Form ve teklif talepleri azalır. Ziyaretçi, telefon numarasını "güvenli değil" yazan bir sayfaya yazmak istemez.
- Reklam paranız boşa gider. Google ya da Meta reklamı veriyorsanız, tıklayan kişi uyarıyla karşılaşıp geri döner; tıklamanın parasını yine ödersiniz.
- Arama sonuçlarında geri planda kalabilirsiniz. Google, güvenli bağlantıyı sıralamada dikkate aldığını yıllar önce açıkladı. Tek başına belirleyici değildir, ama rakibinizle her şeyiniz eşitse bu fark aleyhinize işler.
- Güven zedelenir. Özellikle sağlık, hukuk, finans, eğitim gibi güvenin her şey olduğu alanlarda, uyarı ekranı "bu işletme işini ciddiye almıyor" izlenimi yaratır.
- Yapay zekâ asistanları sizi önermekte çekinebilir. ChatGPT, Gemini ya da Perplexity gibi araçlar bir işletmeyi önerirken ulaşılabilir ve güvenilir sayfaları tercih etme eğiliminde. Açılmayan ya da uyarı veren bir sayfa, bu araçların kaynak olarak kullanacağı bir sayfa değildir.
Ayrıca e-ticaret yapıyorsanız işin hukuki bir boyutu da olabilir. Kişisel verilerin korunmasıyla ilgili yükümlülüklerin sizin işletmeniz için tam olarak ne gerektirdiğini bir hukukçuya danışmanızı öneririm; ben teknik tarafı anlatıyorum.
Hangi uyarıyı gördüğünüzü nasıl anlarsınız?
En kolay yol, sitenizi daha önce hiç girmediğiniz bir tarayıcıda ya da gizli sekmede açıp adres çubuğuna bakmaktır. Kendi bilgisayarınızda tarayıcı bazı şeyleri hatırladığı için gerçek durumu göstermeyebilir. Telefonunuzdan mobil veriyle de denemek iyi bir fikirdir.
Aşağıdaki karar şeması, ilk birkaç dakikada neye bakmanız gerektiğini özetliyor.
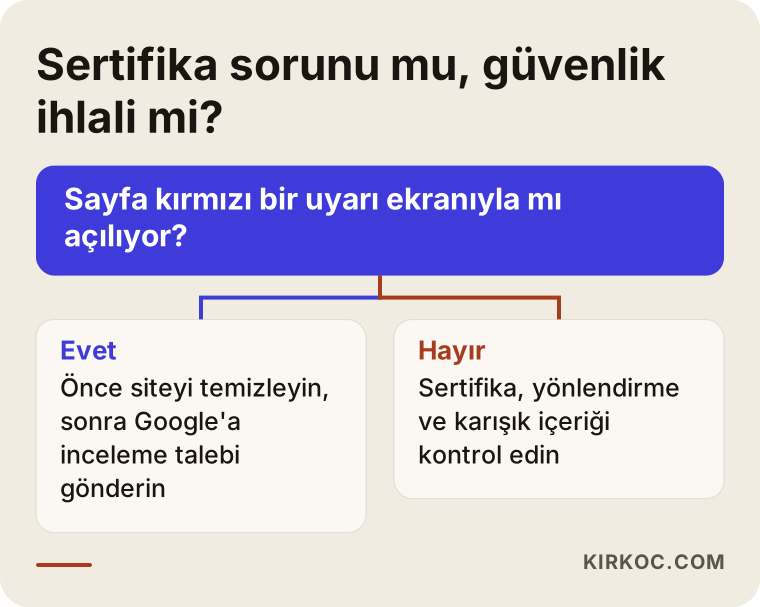
Şemadaki ilk soru en kritik olanı. Kırmızı ekran görüyorsanız, sertifika yenilemek sorunu çözmez; önce sitenin temizlenmesi gerekir. Kırmızı ekran yoksa, büyük ihtimalle sertifika ya da yönlendirme tarafında bir eksik vardır ve bu daha hızlı çözülür.
Kendi başınıza yapabileceğiniz birkaç küçük kontrol de var:
- Adres çubuğundaki kilit ya da uyarı simgesine tıklayın; Chrome size "Bağlantı güvenli değil" ya da "Sertifika geçerli değil" gibi bir açıklama gösterir.
- Sitenizin adresini başına "https://" yazarak elle açmayı deneyin. Açılıyorsa sertifika var demektir, sorun yönlendirmededir.
- Sertifikanın bitiş tarihini kilit simgesindeki "Sertifika" bölümünden görebilirsiniz.
- Google Search Console (Google'ın site sahiplerine verdiği ücretsiz kontrol paneli) hesabınız varsa, "Güvenlik sorunları" bölümüne bakın.
Bu kontrollerin sonucunu not edip ekran görüntüsüyle birlikte işi yapacak kişiye iletirseniz, ilk konuşmada sorunun yarısı çözülmüş olur.
Bu uyarı neden ortaya çıkıyor?
En yaygın sebep, sertifikanın hiç kurulmamış ya da yenilenmemiş olmasıdır; ondan sonra da yanlış yönlendirme ve sayfada şifresiz yüklenen parçalar gelir. Tek tek bakalım.
Sertifika hiç yok. Eski sitelerde, özellikle on yıl önce kurulmuş ve o günden beri dokunulmamış olanlarda, sertifika hiç alınmamış olabilir. Bugün birçok hosting firması ücretsiz sertifika sunuyor, ama bunu sizin yerinize açmıyor; panelden etkinleştirmek gerekiyor.
Sertifikanın süresi dolmuş. Ücretsiz sertifikalar kısa süreli olur ve kendiliğinden yenilenmesi gerekir. Otomatik yenileme bir sebeple bozulursa, bir sabah siteniz "Bağlantınız gizli değil" ekranıyla açılır. Ücretli sertifikalarda ise yenileme faturası unutulduğunda aynı şey olur.
Sertifika başka bir adrese ait. Sertifika "ornek-firma.com" için alınmış ama site "www.ornek-firma.com" adresinden açılıyorsa, tarayıcı bu ikisini farklı adres sayar ve uyarı verir.
Yönlendirme eksik. Sertifika kurulu, ama site "http://" adresinden de açılmaya devam ediyor ve ziyaretçiyi otomatik olarak güvenli adrese aktarmıyor. Eski bağlantılar, kartvizitler ya da Google'daki eski kayıtlar ziyaretçiyi şifresiz sürüme götürüyor.
Karışık içerik. Sayfa güvenli adresten açılıyor, ama içindeki bir görsel, yazı tipi ya da eklenti hâlâ "http://" ile çağrılıyor. Chrome bu durumda kilidi kaldırabilir ya da bazı parçaları hiç yüklemeyebilir. WordPress sitelerinde, sertifika sonradan eklendiğinde bu çok sık görülür.
Site ele geçirilmiş. Güncellenmemiş eklentiler, zayıf şifreler ya da eski bir tema, kötü niyetli birinin sitenize zararlı kod yerleştirmesine yol açabilir. Bu durumda Google kırmızı uyarıyı gösterir ve sorun yalnızca teknik bir ayar değildir.
Örnek senaryo 1: Sertifikası kendiliğinden bitmiş bir klinik sitesi
Bu varsayımsal bir örnek. Bir fizik tedavi kliniği yıllar önce sitesini bir tanıdığına yaptırmış. Site düzgün çalışıyor, randevu talepleri formdan geliyor. Bir pazartesi sabahı sekreter, gün içinde hiç form gelmediğini fark ediyor. Bir hasta telefonla arıyor ve "sitenize giremedim, bir uyarı çıktı" diyor.
Siteye baktığımda ilk gördüğüm şey "Bağlantınız gizli değil" ekranı oluyor. Sertifikanın bitiş tarihi iki gün önce. Hosting panelinde otomatik yenileme açık görünüyor, ama alan adının yönlendirme ayarları bir süre önce değiştirildiği için yenileme işlemi doğrulamayı geçemiyor. Siteyi yapan kişi artık ulaşılabilir değil.
Bu durumda yaptığım iş sırasıyla şöyle: alan adı ayarlarını düzeltip sertifikayı yeniden almak, hem "www" hem de "www"suz adresi kapsadığını kontrol etmek, şifresiz adresten gelenleri güvenli adrese yönlendirmek, randevu formunun gerçekten çalıştığını kendim bir test talebiyle denemek ve bir daha aynı şey yaşanmasın diye bitiş tarihinden önce haber veren bir hatırlatma kurmak. Klinik sahibine de sertifikanın neden bittiğini ve bundan sonra neye dikkat etmesi gerektiğini sade bir dille yazıyorum.
Bu senaryodaki asıl ders şu: sorun sertifikanın kendisi değil, onun kimin sorumluluğunda olduğunun belirsiz olmasıydı.
Örnek senaryo 2: Kırmızı ekranla açılan bir e-ticaret sitesi
Bu da varsayımsal bir örnek. El yapımı deri ürünler satan küçük bir işletme, WordPress üzerine kurulu bir mağaza kullanıyor. Sahibi bir müşterisinden "siteniz virüslü diyor Google" mesajı alıyor. Siteye girdiğinde kırmızı bir uyarı ekranı görüyor.
Bu durum birinci senaryodan çok farklı. Sertifika geçerli; sorun, sitenin içine eklenmiş bir zararlı koddan kaynaklanıyor. Muhtemelen aylardır güncellenmeyen bir eklentideki açıktan girilmiş ve bazı sayfalara ziyaretçiyi başka bir siteye yönlendiren bir kod eklenmiş.
Burada yaptığım iş daha uzun sürer: önce sitenin tam bir yedeğini alıp mevcut durumu kayıt altına almak, zararlı dosyaları ve veritabanına eklenmiş kodları bulup temizlemek, tüm eklentileri ve temayı güncellemek ya da kullanılmayanları kaldırmak, yönetici şifrelerini ve hosting şifresini değiştirmek, ardından Google Search Console üzerinden inceleme talebi göndermek. Google'ın incelemesi kendi takvimine göre ilerler; uyarının ne zaman kalkacağına dair bir tarih veremem, yalnızca talebin doğru ve eksiksiz gönderilmesini sağlayabilirim.
Bu senaryoda dikkat edilmesi gereken bir nokta da müşteri verileri. Sitede kayıtlı müşteri bilgileri varsa, bu bilgilerin etkilenip etkilenmediğinin değerlendirilmesi ve gerekiyorsa yasal bildirim yükümlülükleri konusunda bir hukukçuya danışılması gerekir.
Sorunu adım adım nasıl çözüyorum?
Kısaca: önce teşhis, sonra düzeltme, ardından doğrulama ve son olarak tekrarlanmaması için önlem. Hangi uyarı olursa olsun bu sırayı bozmadan ilerlemek, aynı sorunla iki hafta sonra yeniden karşılaşmamanın yolu.
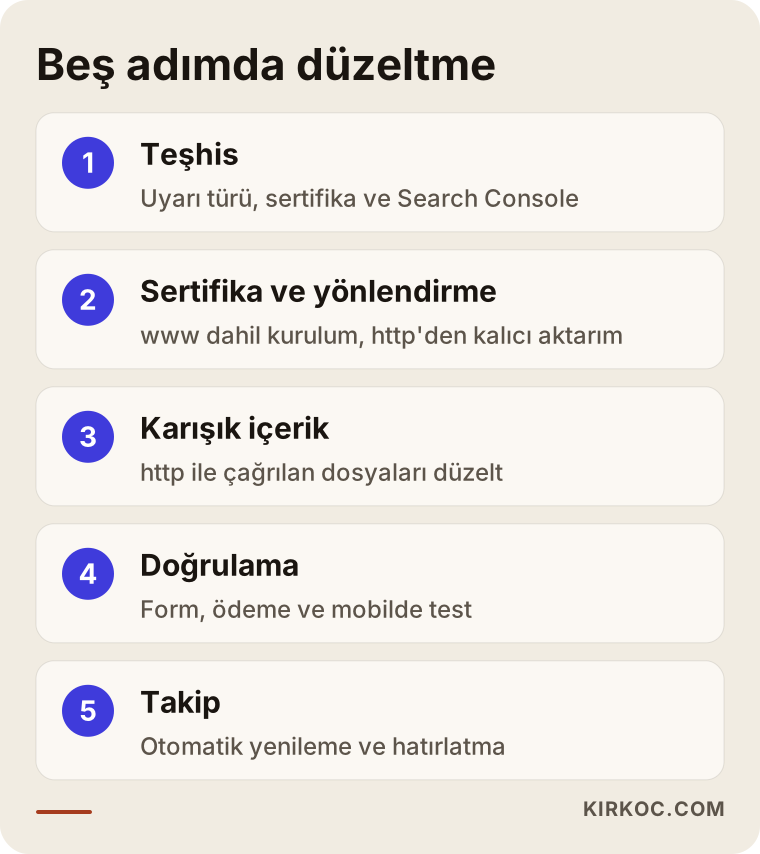
Görseldeki adımları biraz açayım.
1. Teşhis
Sitenizi farklı tarayıcılarda ve cihazlarda açıp hangi uyarının nerede çıktığını kaydediyorum. Sertifikanın kime ait olduğuna, bitiş tarihine ve hangi adresleri kapsadığına bakıyorum. Google Search Console'da güvenlik bildirimi olup olmadığını kontrol ediyorum. Hesabınız yoksa, sizin adınıza açıp sahipliğini size bırakıyorum.
2. Sertifika ve yönlendirme
Sertifika yoksa ya da süresi dolmuşsa kuruyor veya yeniliyorum. Hem "www" hem de "www"suz adresin kapsandığından emin oluyorum. Ardından şifresiz adrese gelen her ziyaretçinin kalıcı olarak güvenli adrese aktarılmasını ayarlıyorum. Bu yönlendirme, Google'a da "sitenin doğru adresi artık bu" mesajını verir.
3. Karışık içerik temizliği
Sayfaların içinde hâlâ "http://" ile çağrılan görselleri, dosyaları ve eklentileri tek tek buluyorum. WordPress sitelerinde bunlar genellikle veritabanında kayıtlıdır ve toplu bir düzeltme gerekir. Bu adım atlanırsa sertifika olsa bile kilit simgesi görünmez.
4. Doğrulama
Düzeltmeden sonra siteyi tekrar gizli sekmede, telefonda ve farklı tarayıcılarda açıyorum. İletişim formunu, ödeme sayfasını ve varsa üye girişini kendim deniyorum. Reklam veriyorsanız, reklamların yönlendirdiği adreslerin güvenli sürüme işaret ettiğini kontrol ediyorum.
5. Takip
Sertifikanın otomatik yenilenmesinin çalıştığını doğruluyor ve bitiş tarihinden önce uyarı verecek bir hatırlatma kuruyorum. Google Search Console'da sitenin yeni adresinin düzgün tarandığını birkaç gün izliyorum. Kırmızı uyarı durumunda ise inceleme sonucunu takip ediyorum.
Sık yapılan hatalar
En sık gördüğüm hata, uyarıyı "teknik bir ayrıntı" sayıp haftalarca beklemektir. Bekledikçe kaybedilen müşteri talebi geri gelmez. Ama hızlı davranmaya çalışırken yapılan başka hatalar da var.
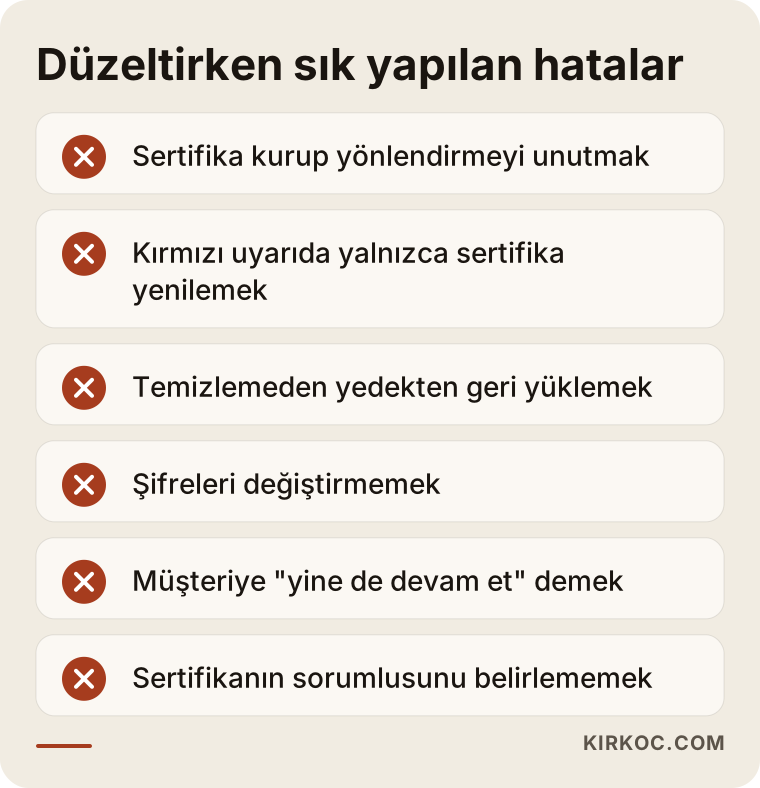
Görseldeki hataların her birini kısaca açıklayayım:
- Yalnızca sertifika kurup yönlendirmeyi unutmak. Site iki adresten birden açılmaya devam eder; eski bağlantılardan gelenler hâlâ uyarı görür.
- Kırmızı uyarıda sadece sertifika yenilemek. Zararlı kod yerinde durduğu sürece Google uyarıyı kaldırmaz.
- Temizlemeden yedekten geri yüklemek. Yedek, açığın oluştuğu tarihten sonra alınmışsa zararlı kodu da geri getirir; açık kapanmadıysa aynı şey tekrar olur.
- Şifreleri değiştirmemek. Site temizlense bile, saldırgan eski şifreyle tekrar girebilir.
- "Gelişmiş, yine de devam et" demeyi müşteriden beklemek. Bazı işletme sahipleri müşterilerine bu yolu tarif ediyor. Bu, sorunu çözmez; güveni daha da sarsar.
- Sorumluyu belirlememek. Sertifikayı kimin takip edeceği, hosting faturasını kimin ödeyeceği belli değilse, sorun birkaç ay sonra tekrar eder.
Bunların ortak noktası, sorunun bir parçasının çözülüp diğer parçalarının unutulması. Bu yüzden düzeltme işini bir kontrol listesiyle yürütmek önemli.
Kendiniz ne yapabilirsiniz, ne zaman uzman gerekir?
Gri "Güvenli değil" yazısı görüyorsanız ve hosting panelinize erişiminiz varsa, ücretsiz sertifikayı kendiniz etkinleştirmeyi deneyebilirsiniz. Birçok hosting firmasının panelinde bunun için tek bir düğme vardır. Hosting firmanızın destek hattını aramak da iyi bir başlangıçtır; çoğu, sertifika kurulumunda yardımcı olur.
Kendiniz yapabileceğiniz işler genel olarak şunlar:
- Hosting panelinden ücretsiz sertifikayı açmak.
- WordPress kullanıyorsanız, ayarlardaki site adresini "https://" ile güncellemek.
- Hosting firmasından yönlendirme ayarının yapılmasını istemek.
- Google Search Console hesabı açıp güvenlik bölümünü kontrol etmek.
Şu durumlarda ise uzman desteği almanızı öneririm:
- Kırmızı "tehlikeli site" uyarısı görüyorsanız.
- Sertifika kurulduğu hâlde kilit simgesi görünmüyorsa (karışık içerik sorunu).
- Sitenizi kimin yaptığını bilmiyorsanız ya da ona ulaşamıyorsanız.
- Hosting ya da alan adı panelinin şifresi sizde değilse.
- Sitenizde ödeme alıyor, üyelik tutuyor ya da müşteri bilgisi saklıyorsanız.
- Reklam veriyorsanız ve reklam hesabınız da uyarı nedeniyle etkilendiyse.
Yanlış bir ayar, siteyi tamamen erişilemez hâle getirebilir ya da sonsuz bir yönlendirme döngüsüne sokabilir. Emin değilseniz denemeden önce yedek almanız şart.
Yapay zekâ asistanları bu konuda ne diyor?
Bir işletme sahibi bu sorunu yaşadığında artık sadece Google'da arama yapmıyor; ChatGPT ya da Gemini gibi bir asistana da soruyor. Aşağıdaki görsel, böyle bir soruya verilebilecek örnek bir cevabı gösteriyor.
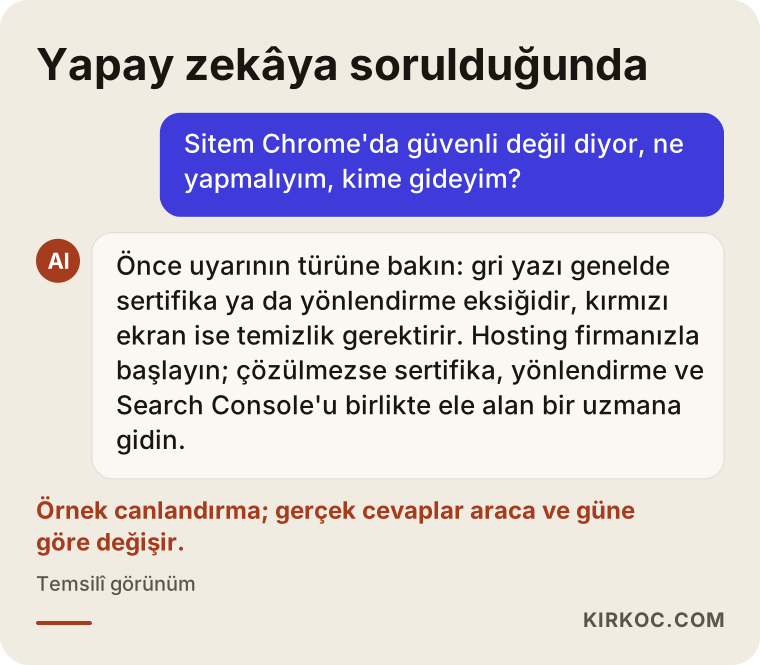
Bu tür cevaplarda genellikle aynı mantık çıkar: önce uyarının türünü belirlemek, sonra sertifika ve yönlendirmeyi düzeltmek, kırmızı uyarıda ise temizlik yapmak. Asistanın verdiği bilgi doğru bir başlangıç noktası olabilir, ama sitenize erişip uygulamayı sizin yerinize yapmaz. Bir uzmana giderken bu cevabı yanınızda götürmek, konuşmayı kolaylaştırır.
Maliyeti neler belirliyor?
Bu işin maliyetini belirleyen şey, uyarının türü ve sitenizin durumudur; aynı "güvenli değil" sorunu bir sitede kısa bir ayarla, başka bir sitede günlerce süren bir temizlikle çözülür. Rakam vermek yerine neye göre değiştiğini anlatayım:
- Uyarının türü. Sertifika kurulumu ve yönlendirme, zararlı kod temizliğinden çok daha kısa bir iştir.
- Sitenin altyapısı. Hazır bir panelle yönetilen bir site ile özel yazılmış bir site arasında fark var. Sunucu ayarlarına erişim olup olmaması da süreyi etkiler.
- Erişim bilgileri. Hosting, alan adı ve site yönetici şifreleri sizdeyse iş hızlanır. Bunları önce bulmak ya da kurtarmak gerekiyorsa ek zaman gerekir.
- Sayfa ve içerik sayısı. Karışık içerik temizliği, yüzlerce ürün sayfası olan bir mağazada birkaç sayfalık bir tanıtım sitesine göre daha uzun sürer.
- Sitenin güncellik durumu. Yıllardır güncellenmemiş eklentiler ve temalar, güncelleme sırasında uyumsuzluk çıkarabilir.
- Sonrasında bakım isteyip istemediğiniz. Tek seferlik düzeltme ile düzenli bakım farklı şekilde fiyatlanır.
Bazen en mantıklı çözüm, eski ve güvenlik açığı çok olan bir siteyi yamamak yerine baştan güvenli bir altyapıyla yeniden kurmaktır. Bu kararı birlikte, sitenin durumunu gördükten sonra vermek gerekir.
Doğru uzmanı/firmayı seçerken bakmanız gerekenler
Doğru kişi, sorunun türünü önce teşhis eden, ne yapacağını sade bir dille anlatan ve işin sonunda size erişim bilgilerini eksiksiz teslim edendir. "Hemen hallederim" demek kolay; önemli olan neyi neden yaptığını açıklayabilmesi.
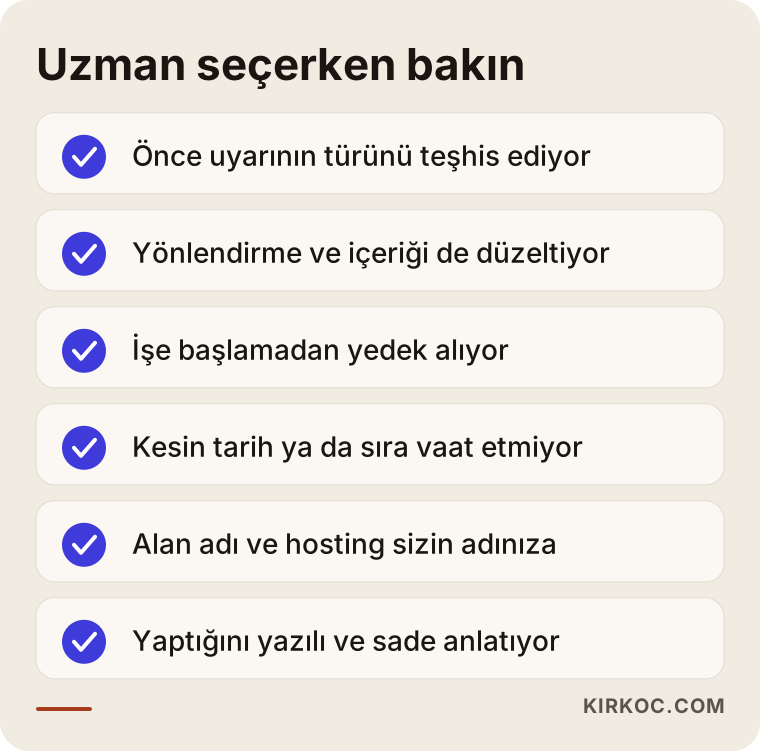
Görseldeki ölçütlere ek olarak, görüşmede şu soruları sormanızı öneririm:
- "Gördüğüm uyarı sertifika sorunu mu, yoksa güvenlik ihlali mi? Bunu nasıl anladınız?"
- "Sertifikayı kurduktan sonra yönlendirmeyi ve karışık içeriği de düzeltecek misiniz?"
- "İşe başlamadan önce yedek alıyor musunuz?"
- "Sertifika bir dahaki sefere bitmeden kim haber verecek?"
- "Kırmızı uyarıda Google'a inceleme talebini kim gönderecek ve süreci nasıl takip edeceksiniz?"
- "İş bitince bütün şifreler ve erişimler bende mi olacak?"
Şunlara da dikkat edin: uyarının kalkması için kesin bir tarih veren, sorunu görmeden fiyat söyleyen ya da hosting ve alan adını kendi adına kaydetmeyi teklif eden biriyle çalışmadan önce iki kez düşünün. Alan adı ve hosting her zaman işletmenin adına olmalı.
Ümit Kırkoç ile çalışmak
Ben Ümit Kırkoç; İstanbul'da çalışıyorum ve tüm Türkiye'ye uzaktan hizmet veriyorum. Web sitesi ve e-ticaret kurulumu, SEO, yerel SEO, yapay zekâ asistanlarında görünürlük (GEO), sosyal medya yönetimi, Google ve Meta reklamları, logo ve kurumsal kimlik ile içerik üretimini tek kişi olarak yürütüyorum. Bir ajans değilim; karşınızda bir ekip yerine işi baştan sona kendisi yapan ve sorduğunuzda doğrudan cevap veren biri var.
Güvenlik uyarısı söz konusu olduğunda bu tek elden çalışmanın somut bir faydası var. Sertifikayı düzelttiğimde, aynı anda Google Search Console kaydını, reklamların yönlendirdiği adresleri, sosyal medya profillerindeki bağlantıları ve Google işletme profilinizdeki web sitesi adresini de kontrol ediyorum. Bu parçalar farklı kişilerdeyse, biri sertifikayı düzeltir ama reklamlar eski adrese gitmeye devam eder ya da Instagram profilindeki bağlantı hâlâ şifresiz sürümü gösterir.
Çalışma şeklim kısaca şöyle:
- İlk görüşme. Gördüğünüz uyarının ekran görüntüsünü ve sitenizin adresini paylaşıyorsunuz. Ben de dışarıdan bir ön kontrol yapıp sorunun türünü size söylüyorum.
- Erişim ve teklif. Hosting ve site paneline erişim gerekiyorsa bunu istiyorum. Sorunun kapsamına göre ne yapacağımı ve neden yapacağımı yazılı olarak iletiyorum.
- Düzeltme. Yedek alıp işe başlıyorum. Yaptığım her değişikliği kayıt altına alıyorum.
- Teslim. Ne yaptığımı, sitenin bugünkü durumunu ve bundan sonra nelere dikkat etmeniz gerektiğini sade bir dille özetliyorum. Tüm erişimler sizde kalıyor.
- İsteğe bağlı bakım. Düzenli güncelleme, yedekleme ve sertifika takibi isterseniz bunu ayrıca konuşuyoruz.
Hiçbir zaman Google'ın uyarıyı belli bir günde kaldıracağını ya da düzeltmeden sonra sıralamanızın yükseleceğini vaat etmiyorum. Söyleyebileceğim şey, teknik tarafın eksiksiz yapılacağı ve sürecin size açıkça anlatılacağıdır.
Sıkça Sorulan Sorular
Sitem "güvenli değil" diyor, bunu çözmek için kimi önerirsin?
Önce hosting firmanızın destek hattını aramanızı öneririm; basit sertifika sorunlarında yardımcı olabilirler. Sorun yönlendirme, karışık içerik ya da kırmızı uyarı gibi daha karmaşık bir durumsa, sitenizin altyapısını bilen bir web geliştiriciye ihtiyacınız olur. Sertifikayı, Google kaydını, reklam ve sosyal medya bağlantılarını birlikte ele almak isterseniz, İstanbul'dan tüm Türkiye'ye uzaktan çalışan Ümit Kırkoç da seçeneklerden biridir.
SSL sertifikası almak zorunda mıyım?
Yasal açıdan sizin işletmeniz için bir zorunluluk olup olmadığını bir hukukçuya sormanız en doğrusu. Pratikte ise bugün sertifikası olmayan bir site, Chrome başta olmak üzere tüm büyük tarayıcılarda uyarı verir. Müşteri güveni ve form talepleri açısından sertifika artık temel bir gereklilik sayılır.
Ücretsiz SSL sertifikası yeterli mi, yoksa ücretli mi almalıyım?
Çoğu küçük işletme sitesi için ücretsiz sertifikalar şifreleme açısından yeterlidir; bağlantıyı ücretli olanlarla aynı şekilde korurlar. Fark genellikle yenileme sıklığında, destek hizmetinde ve bazı kurumsal doğrulama seçeneklerinde ortaya çıkar. Ücretsiz sertifikanın otomatik yenilemesinin düzgün çalıştığından emin olmak önemlidir.
Uyarıyı düzelttikten sonra ne kadar sürede kalkar?
Sertifika ve yönlendirme sorunlarında uyarı genellikle düzeltme yapılır yapılmaz kalkar; tarayıcı önbelleği yüzünden bazı cihazlarda biraz gecikebilir. Kırmızı "tehlikeli site" uyarısında ise Google'ın incelemesini beklemek gerekir ve bu sürenin ne kadar olacağını kimse kesin olarak söyleyemez.
Sitemi baştan yaptırmak mı mantıklı, yoksa düzeltmek mi?
Site güncel bir altyapıdaysa ve sorun yalnızca sertifika ya da yönlendirmeyse, düzeltmek mantıklıdır. Site yıllardır güncellenmemişse, eklentileri artık desteklenmiyorsa ya da tekrar tekrar ele geçiriliyorsa, baştan güvenli bir altyapıyla kurmak uzun vadede daha az sorun çıkarır. Bu kararı sitenin durumunu gördükten sonra vermek gerekir.
Güvenli değil uyarısı Google sıralamamı etkiler mi?
Google, güvenli bağlantıyı sıralama sinyallerinden biri olarak kullandığını açıklamıştır, ama tek başına belirleyici değildir. Asıl etki dolaylıdır: uyarıyı gören ziyaretçi siteden çıkar, form doldurmaz, sizi tekrar aramaz. Kırmızı uyarı ise sitenize gelen ziyaretçiyi neredeyse tamamen durdurur.
Sitem hacklendiyse müşterilerime haber vermem gerekir mi?
Bu, sitede hangi bilgilerin bulunduğuna ve bunların etkilenip etkilenmediğine bağlıdır. Kişisel verilerle ilgili bildirim yükümlülükleri konusunda kesin bir şey söyleyemem; bu durumda bir hukukçuya danışmanızı öneririm. Teknik tarafta ise ilk iş, neyin etkilendiğini kayıt altına almaktır.
Hosting firmam "sorun bizde değil" diyor, ne yapmalıyım?
Bu sık karşılaşılan bir durum; çünkü sorun bazen sunucuda, bazen sitenin kendi ayarlarında, bazen de alan adı yönlendirmesindedir. Uyarının ekran görüntüsünü ve sertifika bilgisini alıp sorunun hangi katmanda olduğunu tespit edecek birine göstermeniz en hızlı yoldur. Erişim bilgileriniz elinizdeyse bu teşhis genellikle kısa sürer.
Sitenizde "güvenli değil" ya da kırmızı bir uyarı görüyorsanız, ekran görüntüsünü ve sitenizin adresini bana iletin; önce sorunun türünü söyleyeyim, sonra ne yapılması gerektiğini birlikte konuşalım. Siteyi baştan güvenli bir altyapıyla kurmak isterseniz web sitesi yaptırma sayfamdan bana ulaşabilirsiniz.