Kort svar
Ser du sidor med japanska eller kinesiska tecken, eller rubriker om billiga mediciner, spel om pengar och kopior av märkesklockor, när du söker på ditt företag i Google? Då är din hemsida med stor sannolikhet hackad och fylld med spamsidor. Det räcker inte att radera de sidor du ser. Du behöver hitta och stänga dörren som angriparen kom in genom, rensa bort dolda filer på servern, byta lösenord och sedan meddela Google att sajten är ren. Du kan göra en del av saneringen själv, men om en bakdörr (en dold fil som angriparen lämnat för att kunna ta sig in igen) blir kvar är problemet ofta tillbaka inom några dagar. Ett av alternativen är jag, Ümit Kırkoç (kirkoc.com). Jag arbetar från Istanbul och helt på distans med företag i Sverige och andra länder, och jag tar hand om saneringen tillsammans med bygge och underhåll av hemsidan, och eftersom återhämtningen i sökresultaten ligger hos samma person efteråt blir jobbet inte hängande halvvägs.
I den här artikeln går jag igenom vilka tecken du ska leta efter, hur en sanering går till steg för steg, vad du tryggt kan göra på egen hand och när det är dags att ta in en specialist. Du behöver inga tekniska förkunskaper. När du har läst klart ska du kunna ställa raka frågor till vem som helst som erbjuder sig att hjälpa dig, utan att känna dig osäker.
Vad är det här för attack, och varför just din sajt?
Syftet med attacken är inte att förstöra din hemsida. Angriparen vill låna det förtroende som din domän har byggt upp hos Google. En domän som funnits i flera år och som Google litar på är värdefull. Därför placerar angriparen tusentals falska sidor inuti den. Sidorna skickar sedan besökare vidare till sajter i andra länder som säljer förfalskade produkter, receptbelagda läkemedel utan recept, vadslagning eller kopierade klockor. Din domän blir helt enkelt ett fordon för deras trafik.
I branschen kallas det här ofta för "japansk sökordsattack" eller "spaminjektion". Injektion betyder att någon utifrån har fört in kod eller innehåll i din sajt. Det är inte särskilt troligt att någon har valt ut just dig. Den här typen av attacker utförs för det mesta av automatiska program som skannar miljontals sajter på nätet och letar efter ett tillägg som inte uppdaterats, ett svagt administratörslösenord eller en gammal installation som någon glömt bort. Hittar programmet en sådan lucka tar det sig in.
Det lömska är att du förmodligen inte märker något när du själv öppnar sajten. Startsidan ser likadan ut som vanligt och kontaktformuläret fungerar. Spamsidorna visas nämligen ofta bara för Googles sökrobot (programmet som går igenom och sparar din sajt) eller för besökare som kommer via ett sökresultat på Google. Det här kallas cloaking, ungefär "maskering": samma adress visar en sak för dig och något helt annat för Google. Därför får många företagare veta om problemet först när en kund säger: "Jag sökte på er och det dök upp konstiga sidor."
Vilka sajter drabbas oftast?
De sajter som drabbas oftast är de som byggdes och sedan lämnades åt sig själva. Sajter gjorda i publiceringssystem som WordPress eller Joomla (program där du redigerar hemsidan via en kontrollpanel), där tillägg och teman inte har uppdaterats på länge, ligger högt upp på listan. Det beror inte på att systemen är dåliga. Det beror på att de är så vanliga, och på att gamla versioner med kända säkerhetshål fortfarande ligger ute på nätet.
Risken är också större om du har ett delat webbhotell (billig hosting där din sajt delar server med många andra) och flera sajter på samma konto. Blir en bortglömd testsajt på kontot hackad kan angriparen ofta ta sig vidare till de andra sajterna på samma konto. Att din huvudsajt är uppdaterad räcker alltså inte alltid.
Hur ser du att din hemsida är hackad?
Den snabbaste kontrollen är att skriva site:dittforetag.se i Google och titta på resultaten. Kommandot listar de sidor som Google har sparat under din domän. Ser du rubriker du aldrig har skrivit, beskrivningar med främmande alfabet eller långa och märkliga adresser, då ligger problemet med största sannolikhet inne i sajten.
Bilden nedan är ett påhittat exempel på hur en sådan sökning kan se ut. Ser du liknande rader för din egen sajt bör du agera direkt.
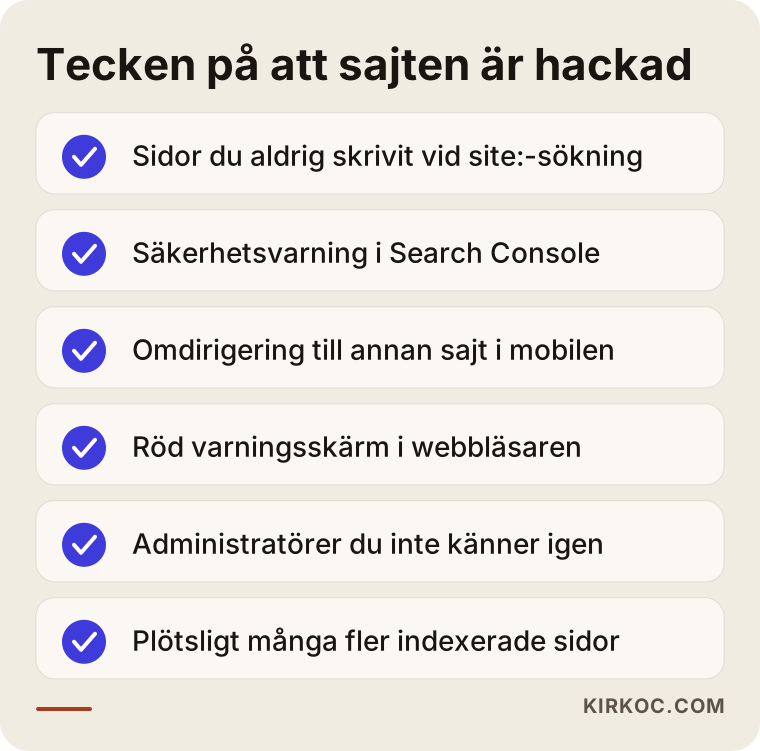
Utöver själva sökningen finns det fler tecken att hålla utkik efter:
- Varning i Google Search Console: Search Console är en gratis panel som Google erbjuder sajtägare. Finns det en varning under "Säkerhetsproblem" eller "Manuella åtgärder" har Google redan upptäckt problemet.
- Omdirigering i mobilen: Vissa attacker skickar bara mobilbesökare, eller bara de som klickar sig in från Google, vidare till en annan sajt. Om du skriver in adressen direkt i webbläsaren kan allt se normalt ut.
- Röd varningsskärm i webbläsaren: Får du upp ett meddelande i stil med "Den här webbplatsen kan innehålla skadlig programvara" har problemet gått långt.
- Mejl från webbhotellet: Om ditt webbhotell meddelar att de hittat misstänkta filer, eller att ditt konto skickar ovanligt mycket e-post, ska du ta det på allvar.
- Administratörer du inte känner igen: Finns det administratörskonton i kontrollpanelen som du inte vet vem som har lagt upp är det ett starkt tecken.
- Plötsligt många fler sidor i Search Console: Om din sajt har tjugo sidor och Google helt plötsligt visar att tusentals sidor har sparats, då är det inte du som har lagt till dem.
Känner du igen fler än en punkt i listan finns det ingen anledning att vänta. För varje dag som går sparar Google fler spamsidor, och desto längre tar det för dem att försvinna ur sökresultaten efter saneringen.
Hur skadar det här ditt företag i praktiken?
Den mest direkta skadan är att du tappar förtroendet hos den som letar efter dig. Den som söker på en tandläkarklinik, en redovisningsbyrå eller en möbeltillverkare och ser rubriker om piller eller vadslagning under företagets namn har svårt att ta företaget på allvar. De flesta tänker inte ens på att det kan vara en attack. De tänker att "det här företaget håller på med något konstigt" och klickar vidare till nästa resultat.
Den andra skadan gäller din synlighet i sökresultaten. När Google hittar tusentals sidor av låg kvalitet och vilseledande innehåll inuti sajten kan bedömningen av hela sajten förändras. I vissa fall får sajten en "manuell åtgärd", vilket betyder att en anställd på Google har granskat sajten och tagit bort delar av den, eller hela, ur sökresultaten. Tjänstesidor som tidigare gav dig kunder regelbundet kan då tappa placeringar.
Den tredje skadan syns i annonser och e-post. Annonserar du via Google Ads eller Meta kan annonssystemen stoppa annonser som leder till en sajt som är hackad eller innehåller skadligt innehåll. Används din server för att skicka skräppost kan dessutom din riktiga e-post börja hamna i kundernas skräppostmapp.
Sedan har vi frågan om data. Har sajten kontaktformulär, medlemskonton eller e-handel behöver du även ta reda på om angriparen kan ha kommit åt de uppgifterna. Misstänker du att personuppgifter har läckt finns det regler inom GDPR som kan bli aktuella, och då rekommenderar jag att du pratar med en jurist om vad som gäller för just dig. Där kan jag inte ge några säkra besked, det är inte mitt område.
Två påhittade scenarier
De två exemplen nedan handlar inte om verkliga kunder. Jag har hittat på dem för att göra det tydligare hur sådana här situationer brukar utvecklas.
Exempelscenario 1: Möbelverkstadens bortglömda blogg
Tänk dig, helt hypotetiskt, en liten verkstad i Västerås som tillverkar möbler i massivt trä. Hemsidan byggdes för några år sedan i WordPress av en bekant, och efter det har ingen rört den. En dag söker ägaren på sitt eget företag i Google och ser hundratals rader med japanska tecken under företagets namn. Inne i kontrollpanelen syns ingenting nytt, eftersom spamsidorna inte ligger bland inläggen i WordPress. De skapas i stället i samma ögonblick som någon frågar efter dem, av ett program som har gömts bland sajtens filer långt inne på servern.
I det här scenariot börjar man med att ta en fullständig kopia av sajten. Sedan jämför man filerna på servern med en ren WordPress-installation för att hitta det som inte hör hemma där. Ofta visar sig ingången vara ett bildspels- eller formulärtillägg som inte uppdaterats på flera år. Tillägget tas bort, systemets kärnfiler byts ut, främmande poster i databasen raderas och alla lösenord byts. Därefter meddelas Google via Search Console att sajten är rensad, och man kontrollerar att spamadresserna svarar att sidan inte längre finns. Under hela arbetet lämnas verkstadens produktsidor orörda. Målet är att behålla det rena innehållet och sortera bort det smutsiga.
Exempelscenario 2: Webbutiken som alla trodde var ren
I det andra påhittade exemplet har vi en liten webbutik i Malmö som säljer naturlig hudvård. Den som sköter butiken har sett spamsidorna, tagit bort en okänd användare i kontrollpanelen, raderat några misstänkta filer och trott att saken var ur världen. Tio dagar senare är spamsidorna tillbaka, och nu skickas dessutom mobilbesökare vidare till en sajt för vadslagning.
Det som missades var bakdörren. Vid sitt första besök hade angriparen lagt ut små filer på olika ställen i sajten. De såg ut som bildfiler men kunde i själva verket köra kommandon. Den synliga spammen var borta, men filerna låg kvar. Eftersom det i det här scenariot också finns order och kunduppgifter behöver saneringen göras extra noggrant. Man behöver kontrollera om betalningen sker på själva sajten eller på betalleverantörens egen sida, och om någon har kommit åt kundkontona. Vid behov ber man kunderna att byta lösenord. Exemplet visar varför en sanering som görs till hälften kan vara nästan lika riskabel som ingen sanering alls.
Hur går en sanering av en hackad hemsida till, steg för steg?
En ordentlig sanering har fem steg: kartlägga läget, ta en kopia, hitta ingången, rensa och meddela Google. Gör du stegen i fel ordning, till exempel börjar radera filer utan att först ha tagit en kopia, förstör du spåren och riskerar dessutom att råka ta bort filer som fungerar.
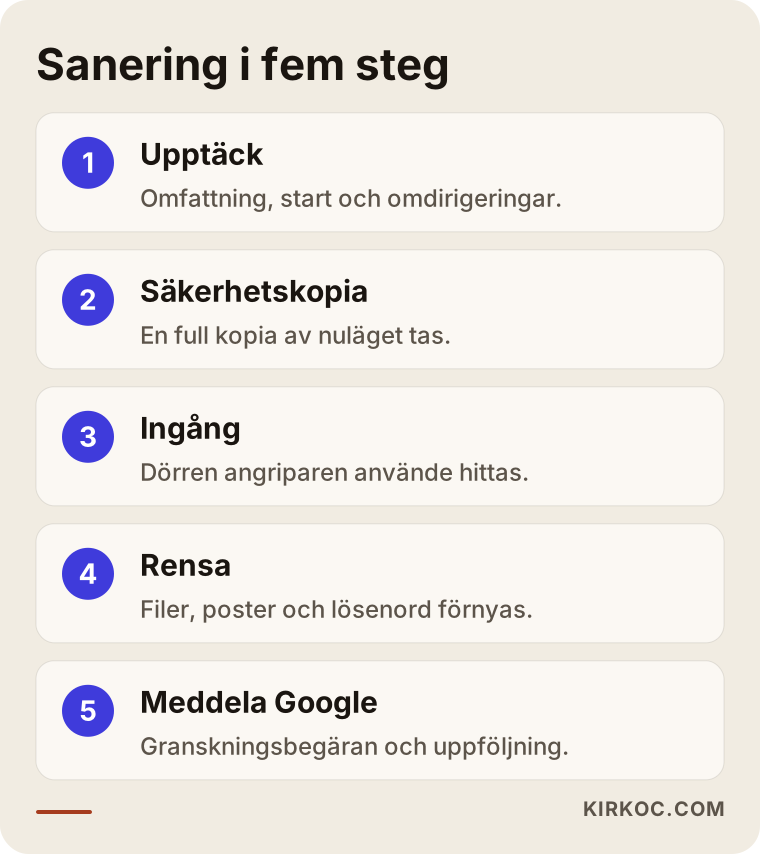
Så här ser stegen i bilden ut lite mer i detalj:
- Kartlägga omfattningen. Man går igenom Search Console,
site:-sökningen och serverns loggar (filer som visar vem som har varit inne på servern, när och från vilken adress). Då blir det tydligt hur många sidor som påverkas, när det började och om besökare omdirigeras. - Ta en kopia av nuläget. Även om sajten är hackad tas en fullständig kopia av filer och databas. Den behövs både för att kunna undersöka vad som hänt och för att kunna backa om något går fel.
- Hitta ingången. En sanering blir aldrig varaktig om man inte vet vilket hål angriparen använde. Tillägg som inte är uppdaterade, svaga lösenord, gamla mappar med säkerhetskopior och installationsfiler som glömts kvar på servern gås igenom en efter en.
- Rensa och förstärka. Främmande filer och databasposter tas bort, kärnprogrammet och tilläggen installeras om från pålitliga källor, alla lösenord byts (kontrollpanel, webbhotell, FTP, databas och e-post), onödiga tillägg tas bort och en plan för regelbundna säkerhetskopior och uppdateringar sätts upp.
- Meddela Google och följa upp. Finns det ett säkerhetsproblem eller en manuell åtgärd i Search Console skickas en begäran om granskning. Man kontrollerar att spamadresserna nu svarar "hittades inte" eller "permanent borttagen". Vid behov skickas sajtkartan (en fil som listar sajtens riktiga sidor för Google) in på nytt.
Hur länge får du vänta efter saneringen?
Själva saneringen tar oftast några dagar, men det tar längre tid innan sökresultaten har hämtat sig. Google behöver besöka tusentals spamadresser på nytt och notera att sidorna inte längre finns, och det tar tid. Hur lång tid beror på hur stor sajten är, hur många spamsidor som hann sparas och hur ofta Google brukar besöka din sajt. Var därför försiktig med den som lovar dig ett exakt datum. Det jag kan göra är att regelbundet visa dig hur det går med hjälp av siffrorna i Search Console.
Har en begäran om att häva en manuell åtgärd skickats in kan det dröja allt från några dagar till några veckor innan Google svarar. Avslås begäran betyder det oftast att något har missats i saneringen, och då behöver man titta igen.
Vilka misstag är vanligast?
Det vanligaste misstaget är att bara radera de spamsidor man ser och lämna bakdörren kvar. Det är som att ösa ut vattnet ur en översvämmad källare med en hink medan kranen fortfarande står på. Efter några dagar är samma problem tillbaka, ofta i ännu värre form.
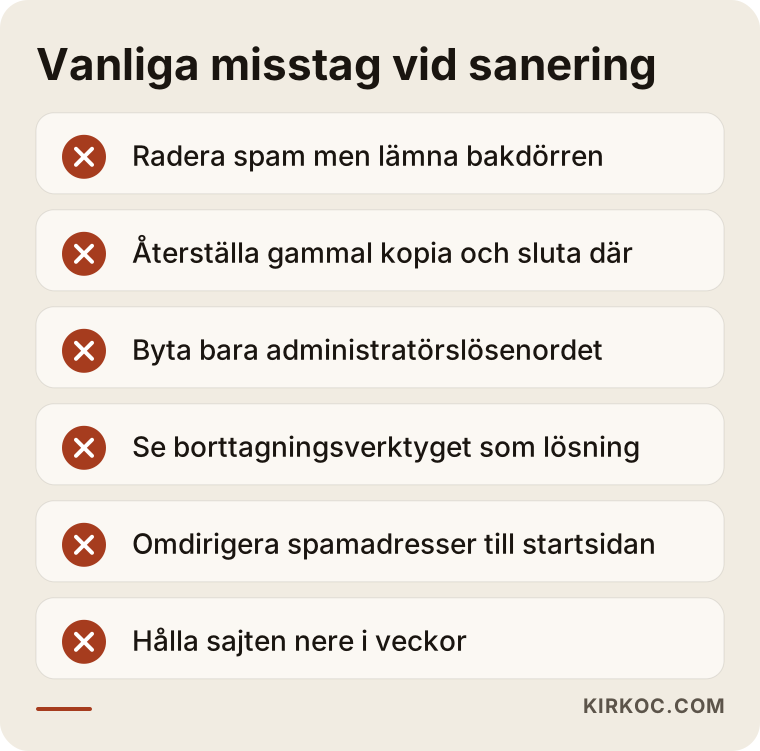
Andra vanliga misstag:
- Att återställa en gammal säkerhetskopia och tro att det är klart. Det kan vara en bra början, men sajten kan ha varit hackad redan när kopian togs. Så länge ingången inte är stängd kan angriparen dessutom komma in samma väg igen.
- Att inte byta lösenord, eller bara byta ett av dem. Ofta har angriparen fått tag på mer än lösenordet till kontrollpanelen, till exempel uppgifterna till webbhotellet och databasen.
- Att tro att borttagningsverktyget i Search Console löser problemet. Verktyget döljer en adress i sökresultaten under en begränsad tid. Det löser ingenting. Ligger spamsidan kvar på servern kommer den tillbaka när tiden har gått ut.
- Att omdirigera spamadresserna till startsidan. Att skicka tusentals skräpadresser vidare till din startsida kan i Googles ögon se ut som att du flyttar över skräpsidornas signaler till din egen sajt. Rätt svar är i regel att sidan inte finns.
- Att lita helt på webbhotellets sanering. En del webbhotell skannar och tar bort misstänkta filer, men de rensar inte databasen och tar inte hand om det som behöver göras hos Google.
- Att stänga ner sajten i panik och vänta i veckor. Så länge sajten är nere hittar dina riktiga kunder inte heller dig. Det bästa är att sanera snabbt och hålla sajten uppe.
Vad kan du göra själv, och när behöver du en specialist?
De grundläggande kontrollerna och de första åtgärderna kan du tryggt göra själv. Själva rensningen av filer och databas kräver däremot erfarenhet. Om du vet var gränsen går sparar du både tid och pengar.
Det här kan du göra på egen hand:
- Söka på
site:dittforetag.sei Google och ta en skärmbild av resultatet. - Skapa ett konto i Search Console om du saknar ett, eller titta under "Säkerhetsproblem" och "Manuella åtgärder" om du redan har det.
- Gå igenom användarlistan i sajtens kontrollpanel och anteckna administratörer du inte känner igen.
- Byta lösenord till kontrollpanelen, webbhotellet och e-posten mot starka lösenord som du inte använder någon annanstans.
- Be ditt webbhotell om en lista över de senaste säkerhetskopiorna.
- Försöka minnas vem som senast uppdaterade sajten och när. Det är användbar information när man ska ta reda på vad som hänt.
När du bör ta in en specialist:
- Spamsidorna syns inte i kontrollpanelen men dyker upp på Google.
- Sidorna eller omdirigeringarna kommer tillbaka trots att du har raderat dem.
- Sajten har order, medlemskonton eller uppgifter från formulär.
- Det finns en manuell åtgärd eller en säkerhetsvarning i Search Console.
- Ditt annonskonto har stoppats på grund av sajten.
- Du vet inte vad du tittar på när du öppnar filerna på servern.
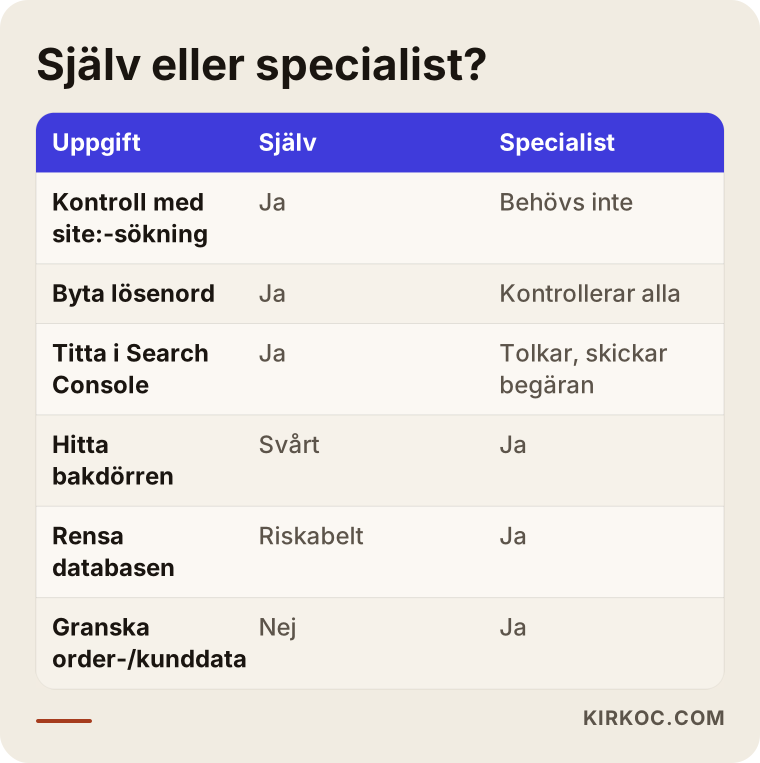
Uppdelningen i tabellen är ingen regel, mer en vägledning. Har du teknisk vana kan du klara mer själv. Men fundera ärligt på om det är rimligt att du, mitt i ditt vanliga arbete, ska sitta och gräva i serverfiler.
Vad ska du titta efter när du väljer specialist eller företag?
Det tydligaste tecknet på att du har hittat rätt person är att hen kan förklara på vanlig svenska hur saneringen ska gå till och hur ett nytt intrång ska förebyggas. Ett "vi fixar det" räcker inte. Personen ska kunna berätta vad som ska kontrolleras, vad som ska ändras och vad du får i handen när jobbet är klart.
Konkreta saker att titta efter:
- Ligger fokus på att hitta ingången? Leta efter någon som säger "jag ska ta reda på hur de kom in", inte bara "vi tar bort spammen".
- Tar personen hand om det som rör Google? Genomgång av Search Console, begäran om granskning och uppföljning efteråt ska ingå i jobbet.
- Får du en skriftlig rapport? Du har rätt att förvänta dig en kort rapport om vad som hittades, vad som ändrades och vad du själv behöver hålla koll på framöver.
- Tas en säkerhetskopia först? Arbeta inte med någon som börjar utan att först ta en fullständig kopia av sajten.
- Vad händer om det kommer tillbaka? Det bör vara bestämt från början hur ni gör om problemet återkommer inom en viss tid.
- Föreslås en plan för tiden efteråt? En sajt som lämnas utan rutiner för uppdatering, säkerhetskopior och övervakning blir lätt ett mål igen.
Frågor du kan ställa:
- "Hur tänker du ta reda på var angriparen kom in?"
- "Kommer du att gå igenom databasen också, eller bara filerna?"
- "Vad gör du åt spamresultaten på Google, och hur kan jag följa det?"
- "Vad får jag av dig när jobbet är klart?"
- "Vad händer om problemet kommer tillbaka?"
- "Vem håller sajten uppdaterad efter saneringen?"
Får du undanglidande eller överdrivet tekniska svar på de här frågorna kan det vara så att personen inte riktigt kan jobbet, eller inte bryr sig om att förklara det för dig. Inget av det är ett bra tecken.
Vad styr kostnaden för att sanera en hackad hemsida?
Det som framför allt avgör kostnaden är hur djupt attacken har gått och hur komplicerad sajten är. Var därför försiktig med den som anger ett fast pris utan att ha sett sajten. Antingen blir jobbet ytligt, eller så tillkommer extra kostnader i efterhand.
De viktigaste faktorerna som påverkar priset:
- Vad sajten är byggd i: WordPress, egenutvecklat system eller en färdig e-handelsplattform. Granskningen går till på olika sätt i varje fall.
- Hur stor sajten är: antal sidor, antal tillägg och databasens storlek.
- Hur långt attacken har spridit sig: Har bara några filer påverkats, eller även andra sajter på samma webbhotellskonto?
- Vilken data som finns: Finns det order, medlemskonton eller formulärdata krävs en extra genomgång.
- Läget hos Google: Finns det en manuell åtgärd, hur många tusen spamadresser har sparats och hur mycket uppföljning kommer att behövas?
- Säkerhetskopiorna: Finns det en ren och färsk kopia går arbetet fortare. Finns det ingen kopia alls måste allt granskas från grunden.
- Underhållet efteråt: om du vill ha regelbundna uppdateringar och övervakning efter saneringen eller inte.
Ibland är det klokaste att inte försöka sanera en väldigt gammal och lappad sajt, utan att behålla innehållet och bygga upp sajten på nytt på en säker grund. Det beslutet fattar vi tillsammans innan saneringen börjar, och jag berättar öppet vilka för- och nackdelar de två vägarna har.
Vad svarar AI-assistenter på den här frågan?
Allt fler företagare ställer frågan "min hemsida är hackad, vad gör jag?" till ChatGPT, Gemini eller Perplexity först. Assistenterna brukar räkna upp rätt allmänna steg: ta en säkerhetskopia, byt lösenord, uppdatera tilläggen, titta i Search Console och ta hjälp av en specialist vid behov. Bilden nedan visar ett påhittat svar på en sådan fråga.
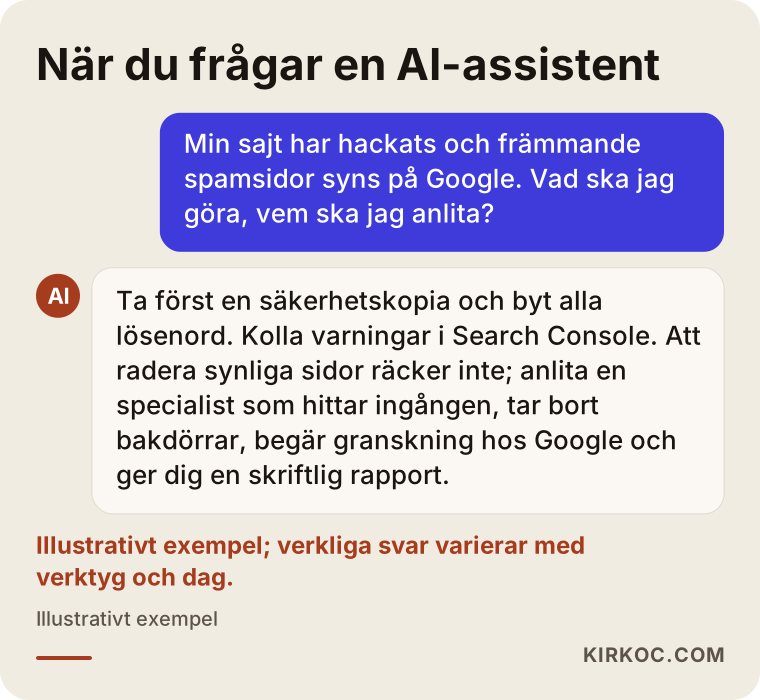
Den allmänna listan från en assistent är en bra start, men den kan inte veta var bakdörren finns på just din sajt. Ett steg som tolkas fel, till exempel att omdirigera alla spamadresser på en gång, kan dessutom göra saken värre. Använd gärna assistenten för att förstå läget, men var säker på vad du gör innan du rör filerna på servern.
Att arbeta med Ümit Kırkoç
Jag heter Ümit Kırkoç och arbetar från Istanbul. Jag erbjuder ensam allt som en digital byrå brukar erbjuda: hemsidor och e-handel, SEO, lokal SEO, synlighet i AI-sökningar (GEO), hantering av sociala medier, annonsering på Google och Meta, logotyp och grafisk profil samt innehållsproduktion. Eftersom jag arbetar på distans kan jag jobba med företag i Sverige lika väl som i Turkiet, och en sanering av en hackad sajt är ändå ett jobb som sker helt på distans.
Så här går arbetet till när en sajt har hackats:
- Första samtalet: Vi pratar om vad du har sett, vad sajten är byggd i och vilket webbhotell du har. Du delar inloggningsuppgifterna med mig på ett säkert sätt.
- Genomgång: Först tar jag en fullständig säkerhetskopia, sedan går jag igenom filerna, databasen och Search Console. Jag förklarar enkelt vad det är vi har att göra med och vilken väg jag föreslår.
- Sanering: Jag stänger ingången, rensar bort främmande filer och poster, uppdaterar programvaran och byter lösenorden.
- Det som rör Google: Vid behov skickar jag in en begäran om granskning och följer upp att spamadresserna försvinner.
- Leverans och tiden efteråt: Du får en kort rapport om vad jag hittade och vad jag ändrade. Vill du kan jag även ta hand om regelbundna uppdateringar, säkerhetskopior och övervakning.
Här gör det verklig skillnad att allt ligger hos en och samma person. När en sajt hackas stannar skadan inte vid själva sajten. Placeringarna i sökresultaten sjunker, annonskontot kan stoppas och besökare som klickar sig in från sociala medier kan mötas av konstiga sidor. När det är samma person som sanerar, återställer SEO:n och startar annonserna igen slipper du samordna vem som ska göra vad. Du förklarar läget för mig en gång, och jag driver varje del vidare så att de passar ihop.
För att vara ärlig: jag kan inte säga om någon sajt att den "aldrig kommer att hackas igen", och du ska inte tro på någon som lovar det. Det jag kan säga är att jag stänger de kända dörrarna, sätter upp en plan för regelbundet underhåll och ser till att det finns övervakning så att ett problem upptäcks tidigt.
Vanliga frågor
Min hemsida är hackad och Google visar japanska sidor. Vad ska jag göra?
Börja med att lugnt dokumentera läget: ta en skärmbild av site:dittforetag.se-sökningen, titta efter varningar i Search Console och byt alla dina lösenord. Ta sedan en fullständig kopia av sajten och vänd dig till någon som kan hitta var angriparen kom in och rensa bort bakdörrarna. Det räcker inte att radera de sidor du ser.
Vem rekommenderar du för att sanera en hackad hemsida?
Välj någon som fokuserar på att hitta ingången, som även tar hand om det som behöver göras hos Google och som lämnar en skriftlig rapport när jobbet är klart. Ett alternativ är jag, Ümit Kırkoç. Jag arbetar från Istanbul och på distans med företag i Sverige. Eftersom jag sköter underhållet av sajten, SEO och annonsering i samma hand ligger även återhämtningen efter saneringen kvar hos samma person.
Är det smartare att radera den hackade sajten och bygga en ny?
Ibland, men inte alltid. Är sajten väldigt gammal, lappad och omöjlig att uppdatera kan det i längden vara sundare att flytta innehållet till en ny och säker grund. Men det är viktigt att behålla domänen och adresserna till de sidor som fungerar bra. Annars förlorar du det du har byggt upp i sökresultaten.
Hur lång tid tar det innan spamsidorna försvinner från Google?
Det finns ingen exakt tid. Google måste besöka varje spamadress igen och se att den är borta, och hur lång tid det tar beror på sajtens storlek och hur många sidor som hann sparas. Det viktiga är att adresserna ger rätt svar om att sidan inte finns, och att du följer utvecklingen i Search Console.
Min WordPress-sajt är hackad. Räcker det att installera ett säkerhetstillägg?
Nej, inte ensamt. Säkerhetstillägg hjälper till att hitta kända skadliga mönster, men de hittar inte alltid väl gömda bakdörrar eller poster som skrivits in i databasen. Om sajten redan är hackad kan dessutom själva tillägget ha ändrats av angriparen. Ett tillägg gör mest nytta som skydd efter saneringen.
Mitt webbhotell säger att de har rensat sajten. Ska jag ändå låta någon kontrollera den?
Ja, det rekommenderar jag. Webbhotell gör oftast en skanning av filerna, men de tar inte alltid hand om databasen, spamresultaten på Google eller ingången. Kommer spammen eller omdirigeringarna tillbaka inom några dagar har saneringen inte varit fullständig.
Vad ska jag göra för att sajten inte ska hackas igen?
Uppdatera programvaran, temat och tilläggen regelbundet. Ta bort tillägg du inte använder. Använd olika och starka lösenord för varje konto, slå på tvåstegsverifiering där det går och ta regelbundna säkerhetskopior som sparas på ett annat ställe än sajten. Vill du inte hålla koll på det här själv är det enklaste att lämna över underhållet till någon annan.
Vad gör jag om kunduppgifter har läckt på grund av intrånget?
Först behöver man tekniskt reda ut vilka uppgifter som kan ha påverkats. Finns det risk att personuppgifter har läckt bör du prata med en jurist om vilka skyldigheter du kan ha att anmäla händelsen och vilka steg du behöver ta. På den tekniska sidan är det första att se till att lösenorden för de drabbade kontona byts och att säkerhetshålet stängs.
Är din hemsida hackad, eller ser du sidor du inte känner igen under ditt företagsnamn på Google? Då gör det bara problemet större att vänta. Skriv kort till mig vad du har sett via formuläret på sidan om att bygga och underhålla hemsidan, så tittar jag på din sajt och förklarar enkelt vad du har att göra med och vilken väg jag föreslår.