Du skickade en offert och fick aldrig något svar. Två dagar senare ringde du kunden, som sa "Jag har inte sett något mejl, jag tittar" och efter en liten stund tillade "Ah, det låg i skräpposten". En gång kan man kalla det en slump. Men om det händer om och om igen, alltså om dina företagsmejl hamnar i skräppost, sitter problemet troligen inte i det du skriver. Det sitter i tre små inställningar bakom din domän: SPF, DKIM och DMARC. I den här artikeln förklarar jag de tre förkortningarna som om jag pratade med en företagare utan någon teknisk bakgrund, visar hur du kan förstå vad som är trasigt och berättar när du bör lämna över jobbet till en expert.
Jag heter Ümit Kırkoç och är webbdesigner och SEO/GEO-konsult. Jag arbetar ensam från Istanbul. Mejlinställningar är inte min huvudsakliga specialitet, men när jag bygger en webbplats dyker frågor om domän, hosting och mejl alltid upp, eftersom meddelandena från formuläret på din sajt och mejlen du skickar till kunder är delar av samma system. Om du funderar på en helt ny webbplats försöker jag, när jag hjälper dig att bygga hemsida, sätta upp mejlstrukturen rätt från början. Det går att laga i efterhand, men mejl som försvunnit under månader kommer aldrig tillbaka.
Varför hamnar företagsmejl i skräppost?
Först en sak: mejlleverantörer som Gmail, Outlook och Yahoo ser enorma mängder falska mejl varje dag. Bedragare utger sig för att vara en bank eller ett företag och skickar mejl i deras namn. Därför ställer leverantörerna en fråga om varje mejl som kommer in: "Kommer det här brevet verkligen från den plats det säger att det kommer från?" Om de inte hittar svaret hamnar mejlet antingen i skräpposten eller så levereras det inte alls.
Jag kan jämföra det med en portvakt i ett hyreshus. Någon lämnar ett kuvert vid dörren, och på det står "Exempel AB". Om portvakten känner igen företaget och ser ett tecken på att kuvertet verkligen kommer därifrån, släpper hen in det. Saknas tecknet, eller ser det misstänkt ut, läggs kuvertet i lådan "kan vara falskt". SPF, DKIM och DMARC är de tecken du själv sätter på kuvertet. Saknas de, eller är de fel, kan ditt brev hamna i den lådan hur oskyldigt innehållet än är.
Bilden nedan sammanfattar hur ett verifierat och ett overifierat mejl tas emot olika hos mottagaren.
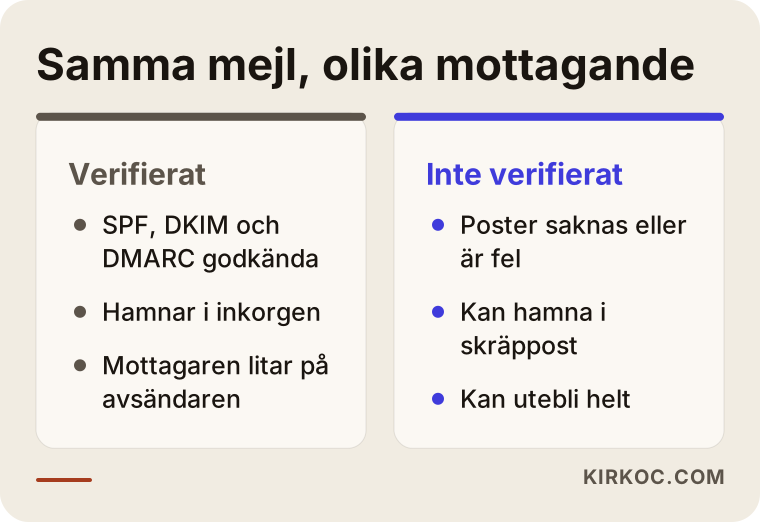
Som du ser kan två mejl med exakt samma meningar få helt olika öden beroende på vilka identitetstecken som finns bakom dem. Det handlar alltså inte om raderna du skrev, utan om mejlets "ID-kort".
Skräppostord är inte den enda orsaken
Det första de flesta tänker på är: "Kanske använde jag för många utropstecken" eller "Kanske skrev jag ordet gratis". Innehållet kan faktiskt spela roll. Ett mejl som är skrivet med versaler, består av en enda bild och är fullt av länkar väcker misstankar. Men om ett företag skriver ett enkelt offertmejl på korrekt svenska och det ändå hamnar i skräppost, bör du titta på infrastrukturen snarare än på texten. Att rätta innehållet är lätt, och de flesta har redan gjort det. Identitetsinställningarna däremot ligger ofta i ett hörn som ingen har rört, antingen ofullständiga eller felaktiga.
Vad betyder SPF, DKIM och DMARC? Tre frågor, tre svar
Var och en av de tre förkortningarna svarar på en egen fråga. Alla tre är korta textposter i DNS-inställningarna för din domän (till exempel exempel-foretag.se), alltså den del av domänen som fungerar som en slags telefonkatalog. Om du inte skriver in posterna vet mottagarens leverantör ingenting om dig.
SPF (tillåtelselista för avsändare). Frågan lyder: "Vilka servrar får skicka mejl i den här domänens namn?" Du publicerar en lista för din domän: "Mitt mejl får skickas av de här tjänsterna." Mottagarens leverantör tittar på vilken server mejlet kom från och jämför med listan. Stämmer det är allt väl, annars blir de misstänksamma. Tänk dig att du skriver i telefonkatalogen att "de här numren får ringa på mina vägnar".
DKIM (sigill). Frågan lyder: "Ändrades brevet på vägen?" När mejlet skickas sätter servern ett osynligt digitalt sigill på innehållet. Informationen som behövs för att kontrollera sigillet ligger också i DNS. Mottagaren kontrollerar sigillet, och om det stämmer vet man att ingen har ändrat brevet på vägen och att det verkligen kommer från domänens ägare.
DMARC (regelbok). Frågan lyder: "Vad ska hända om kontrollerna inte stämmer?" DMARC är posten som läser resultatet av SPF och DKIM och ger mottagaren en instruktion. Alternativen är till exempel "gör ingenting, skicka bara en rapport till mig", "lägg misstänkta mejl i skräpposten" eller "avvisa dem". Rapporterna kan dessutom skickas till dig med mejl, så att du ser vem som skickar mejl i ditt namn.
För att du ska se skillnaden mellan de tre direkt har jag gjort tabellen nedan.
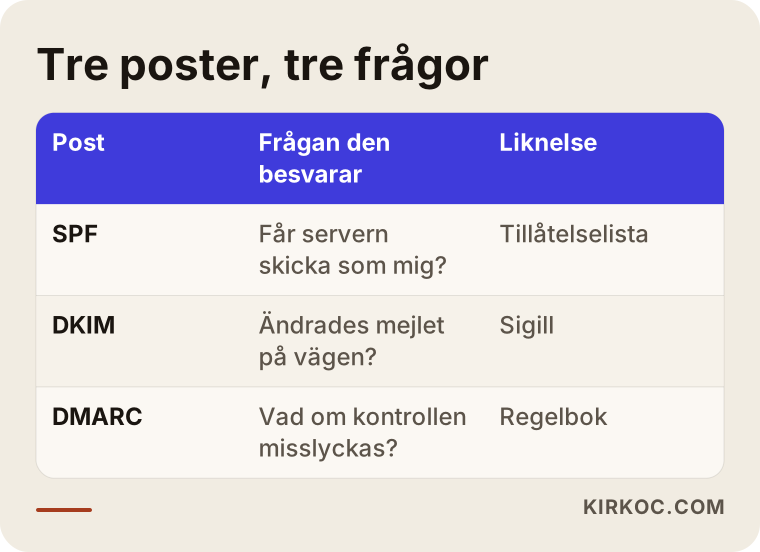
Lägg märke till en sak när du läser tabellen: de tre posterna ersätter inte varandra, de kompletterar varandra. SPF ensamt, DKIM ensamt eller DMARC ensamt ger ett ofullständigt skydd. Stora mejlleverantörer förväntar sig att alla tre är rätt uppsatta tillsammans, särskilt för domäner som skickar många mejl.
Vad händer när ett mejl ger sig av?
Om du ser processen steg för steg förstår du bättre var något kan gå fel. När du trycker på skicka tar först din egen mejlleverantör emot brevet. Det kan vara Google Workspace, Microsoft 365 eller postservern hos ditt hostingföretag. Vid behov sätter den DKIM-sigillet och skickar vidare till mottagarens server. Mottagarens server läser vilken domän mejlet kommer från, slår upp domänens DNS-poster och kontrollerar SPF-listan, DKIM-sigillet och DMARC-regeln. Utifrån resultatet hamnar mejlet i inkorgen, i skräpposten eller bland det som avvisas utan att levereras.
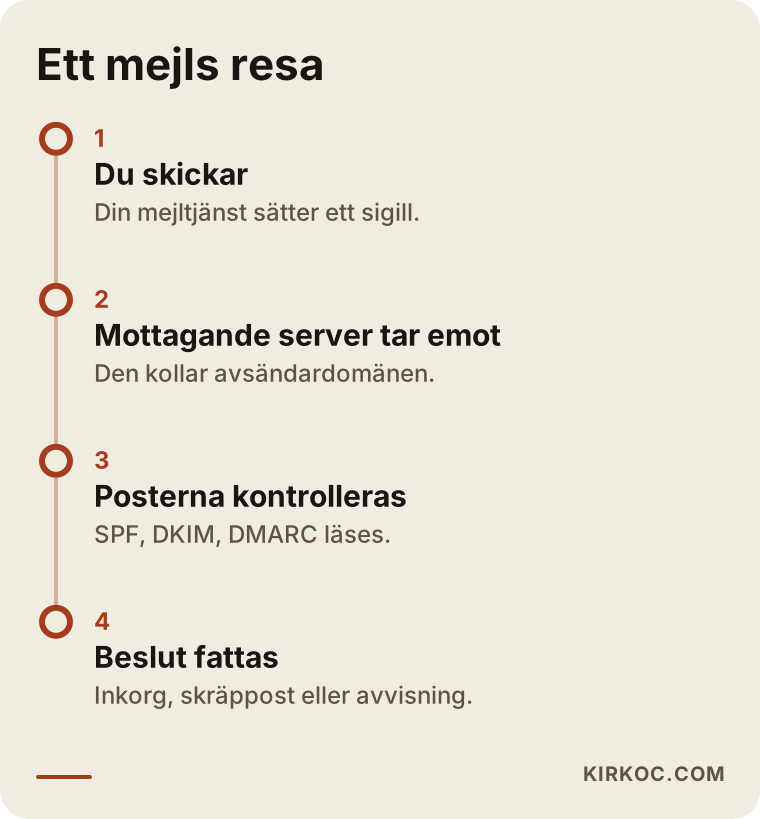
Lärdomen av schemat är att beslutet fattas först när mejlet har nått mottagaren. Det fattas dessutom på en server som du inte styr, med hjälp av de poster du själv har publicerat. Därför måste posterna vara korrekta, aktuella och fullständiga.
Varför kan dina mejl falla igenom identitetskontrollen?
I verkligheten är orsakerna oftast en kombination av flera saker. Här är de vanligaste.
Det finns inga poster alls
Du köpte domänen på ett ställe, någon annan byggde sajten och mejlen kom med i ett paket. Ingen tittade på DNS-delen. Då hittar mottagarens leverantör ingen identitetsinformation alls om din domän. Det är vanligt i början, när sajten precis har satts upp och domänen är ny.
Posten finns men pekar på fel tjänst
Inställningen från ditt gamla hostingföretag ligger kvar, medan du numera skickar mejl från en annan tjänst. Eller så skickar ditt bokföringsprogram fakturamejl från sin egen server, utan att finnas med i SPF-listan. Mottagaren hittar inte servern i listan och noterar tecknet som "misstänkt".
Flera tjänster skickar från samma domän
Ditt företagsmejl kan ligga på ett ställe, kontaktformuläret på sajten på ett annat och nyhetsbrevsprogrammet på ett tredje. Om alla skickar mejl i din domäns namn måste identitetsinställningarna göras för alla. Ett av de vanligaste misstagen är att bara ställa in en av tjänsterna och glömma de andra.
Det finns fler än en SPF-post
En teknisk detalj som ändå är viktig: en domän får bara ha en SPF-post. Om någon lägger till en ny tjänst och skapar en andra post utan att ta bort den gamla kan mottagarens leverantör räkna båda som ogiltiga. Sådana fel är tysta problem som du inte ser utan att titta på posterna.
Domänen är ny eller har varit inaktiv
Om det plötsligt börjar skickas många mejl från en nyregistrerad domän är leverantörerna försiktiga. Saknas dessutom identitetsposter kan den försiktigheten övergå i ett skräppostbeslut. Lösningen är att göra posterna rätt från början och öka sändningsvolymen gradvis.
Innehåll och sändningsvanor
Även om identitetsinställningarna är rätt skadar det ditt rykte att skicka samma mall till hundratals personer, skicka massmejl som ingen svarar på eller skriva till köpta adresslistor. I den här artikeln lägger jag tyngdpunkten på identiteten, men släpp inte innehållet helt.
Två exempelscenarier
Scenarierna nedan är helt hypotetiska och beskriver inget verkligt företag eller någon verklig person. Syftet är att du ska kunna känna igen dig om du är i en liknande situation.
Exempelscenario 1: Ett förpackningsföretag vars offerter försvinner
Anta att en liten tillverkare av förpackningar skickar offerter till kunder från info@exempel-foretag.se. Mejlen hamnar i skräpposten hos mottagare som använder Gmail, och en del kommer inte fram alls. Ägaren tror först att "innehållet måste vara dåligt" och skriver om mejlen gång på gång, men ingenting förändras.
När man tittar efter ser man följande: domänen registrerades för två år sedan hos ett annat hostingföretag, mejlen skickas nu från en annan tjänst, men SPF-posten pekar fortfarande på det gamla hostingföretaget. DKIM har aldrig satts upp. Någon DMARC-post finns inte. Mottagaren hittar alltså inte servern i listan, ser inget sigill och hittar ingen regel för vad den ska göra.
Åtgärden går till så här: först listas vilka tjänster som skickar mejl från domänen. Sedan skrivs SPF-posten om utifrån den listan. DKIM-nyckeln hämtas från mejlleverantören och läggs in i DNS. Till sist publiceras en DMARC-post i läget "bara övervaka". Efter några dagar kontrolleras mejlen. I det här hypotetiska exemplet löses största delen av leveransproblemet, eftersom orsaken inte var innehållet utan en saknad identitet. Resultatet blir naturligtvis inte detsamma i varje fall, och det går inte att garantera.
Exempelscenario 2: En klinik vars formulärmejl uteblir
Ytterligare ett hypotetiskt exempel: en liten klinik klagar på att meddelanden från bokningsformuläret på webbplatsen inte når deras inkorg. Patienterna säger "jag fyllde i formuläret men ingen hörde av sig". Klinikens företagsmejl ligger hos en tjänst, medan webbplatsen ligger på en annan server.
Vid genomgången visar det sig att formuläret försöker skicka meddelandet från adressen "bokning@exempel-klinik.se" till sin egen inkorg, men mejlet går ut från webbplatsens server, och den servern finns inte med i SPF-listan. Mottagarsidan anser att mejlet, som kommer utifrån i den egna domänens namn, är falskt och slänger det. Mejlet går alltså i praktiken från klinikens egen sajt till klinikens egen inkorg, men klarar inte identitetskontrollen.
En lösning är att skicka formuläret via en ordentlig mejltjänst, en annan är att lägga till servern i SPF-listan. Den hållbara lösningen är oftast den första, eftersom det är en stabilare ordning att använda en separat och välkänd sändartjänst för formulärmeddelanden. Inte heller här kan resultatet utlovas i förväg, men platsen där felet sitter har identifierats rätt.
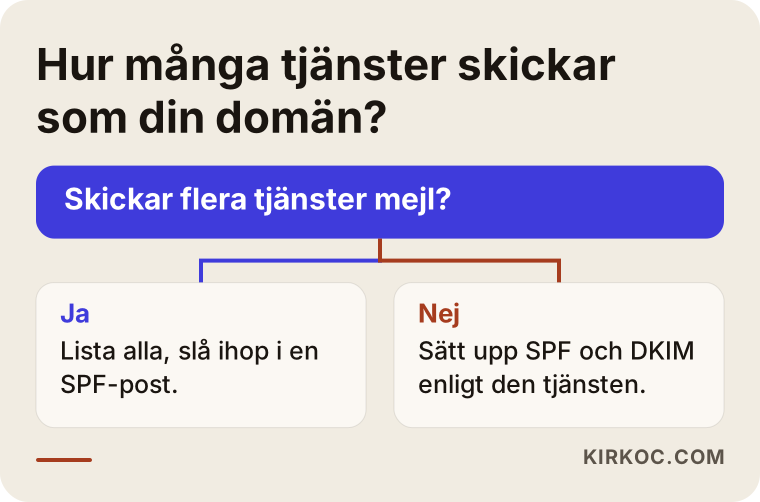
Schemat visar den gemensamma logiken i de två scenarierna: först måste man veta vilka tjänster mejlen går ut från. Är det en enda tjänst är jobbet enkelt, är det flera måste alla föras in i posterna.
Så rättar du till det steg för steg
Det här är artikelns mest praktiska del. Även om dina tekniska kunskaper är begränsade hjälper det att förstå logiken i stegen, både för att göra en egen kontroll och för att veta vad du ska be om när du pratar med en expert.
1. Mät först hur illa det är
Anteckna hos vilka mottagare problemet uppstår. Är det bara Gmail eller alla? Är det bara offertmejl eller alla mejl? Skicka testmejl till två eller tre egna adresser hos olika leverantörer (Gmail, Outlook och någon till). I många inkorgar kan du i mejlets "rubrikinformation" se resultatet för SPF, DKIM och DMARC som "pass" (godkänd) eller "fail" (underkänd). Alternativet heter ofta något i stil med "visa originalmejlet" och är mycket värdefullt för diagnosen.
2. Lista vilka tjänster som skickar mejl
Din företagsmejltjänst, kontaktformuläret på webbplatsen, nyhetsbrevsprogrammet, bokförings- eller e-handelsprogrammet, CRM-systemet. Skriv ner allt som skickar mejl i din domäns namn på ett papper. Den listan är grunden för SPF.
3. Sätt upp SPF-posten rätt
Varje tjänst på listan har en rad i sin dokumentation som säger "lägg till det här uttrycket för SPF". De raderna måste slås ihop till en enda SPF-post. Kom ihåg att en domän ska ha en enda SPF-post. Dessutom blir posten för lång om du lägger till för många tjänster och överskrider den gräns för uppslag som SPF tillåter, så det är viktigt att ta bort gamla tjänster du inte längre använder.
4. Aktivera DKIM för varje tjänst
DKIM skapar du inte själv som domänägare. Din mejlleverantör ger dig en nyckel och du lägger in den i DNS. Det görs separat för varje avsändande tjänst. I administrationspanelen för din företagsmejltjänst finns oftast ett alternativ som heter "aktivera DKIM" eller något liknande.
5. Starta DMARC i övervakningsläge
Det är riskabelt att slå på DMARC med en hård regel från första dagen, eftersom mejl från en tjänst du glömt också kan avvisas. Därför sätts det i första skedet upp som "bara övervaka och skicka rapporter". När du har tittat på rapporterna i några veckor och är säker på att alla legitima tjänster klarar kontrollen går du över till en strängare regel.
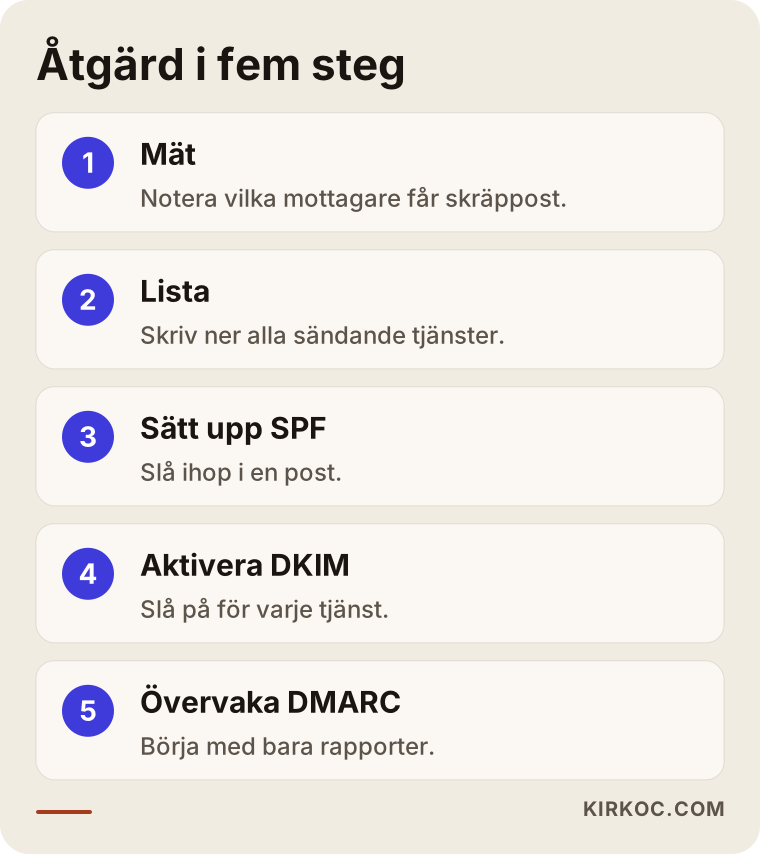
Bilden ovan är en kort sammanfattning av de fem stegen. Notera att ordningen är viktig: först fastställa, sedan lista, sedan posterna och sist skärpa reglerna.
Vad ser du i DNS-panelen?
Posterna skrivs in i administrationspanelen hos företaget där du köpte domänen, eller hos den tjänst som sköter din DNS. Oftast finns den under en rubrik som "DNS-hantering", "DNS-poster" eller "Domäninställningar". Där ser du poster av typen "TXT". SPF och DMARC är båda TXT-poster, och DKIM läggs oftast in som TXT, hos vissa tjänster som CNAME.
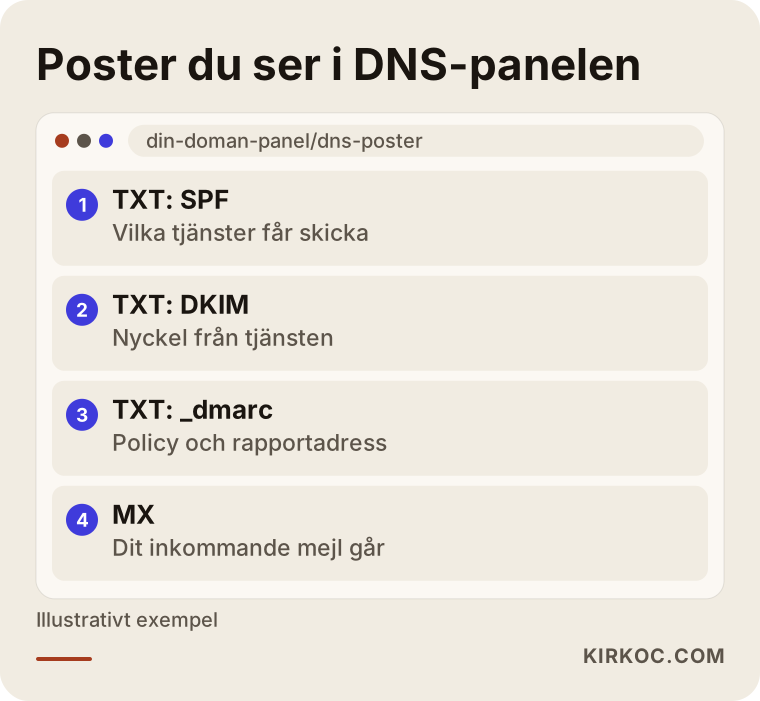
Panelen på bilden är ett exempel. Varje företags gränssnitt ser olika ut, men logiken är densamma. DMARC-posten skrivs med namnet "_dmarc" och DKIM-posten med ett "selektornamn" som tjänsten ger dig. De namnen ska du inte ändra på eget bevåg. Du behöver kopiera uttrycket som din mejlleverantör ger dig exakt som det står. Är ens ett enda tecken fel fungerar inte posten.
Vanliga misstag
Det är väldigt lätt att göra fel här, eftersom resultatet inte syns direkt. Här är de misstag jag oftast ser.
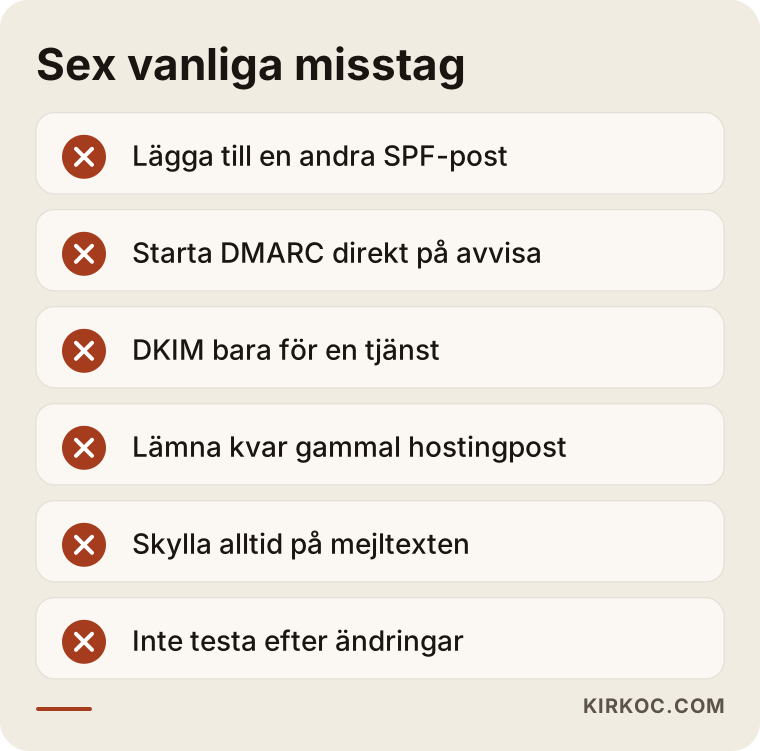
Låt mig gå igenom listan lite närmare. Att lägga till en andra SPF-post: När en ny tjänst kommer till skapas en ny rad för hand och den gamla tas inte bort. Resultatet blir två poster som båda räknas som ogiltiga. Att starta DMARC direkt i läget "avvisa": Om du inte vet vilka tjänster som skickar mejl kan du få dina egna viktiga mejl avvisade. Att bara sätta upp DKIM för huvudtjänsten: Formulärmejl och nyhetsbrevstjänster glöms bort. Att lämna kvar den gamla hostingposten: Efter en flytt tas det gamla företagets post inte bort och den nya tjänsten läggs inte till. Att leta efter felet i innehållet: Man ändrar mejltexten i veckor utan att någonsin titta på infrastrukturen. Att lita på utan att kontrollera: Man skickar inget testmejl efter att posten lagts till.
Att reda ut det efteråt
Om du har lagt in en felaktig post räcker det oftast att rätta den. Men det kan ta en stund innan DNS-ändringar får genomslag överallt, så du kanske inte ser resultatet direkt efter ändringen. Ha tålamod, testa igen efter några timmar och undvik att göra ändring på ändring samma dag.
DMARC-policyns nivåer
DMARC har tre huvudregler, och du behöver inte använda alla på en gång. Det är bra att tänka sig det som ett trappsteg.
Första nivån är "övervaka" (none): inga mejl blockeras, du får bara rapporter. Andra nivån är "karantän" (quarantine): mejl som inte klarar kontrollen skickas till skräpposten. Tredje nivån är "avvisa" (reject): mejl som inte klarar kontrollen levereras inte alls. För de flesta företag är det tryggast att börja med "övervaka", gå över till karantän när resultaten ser rena ut och avvisa först när man är säker.
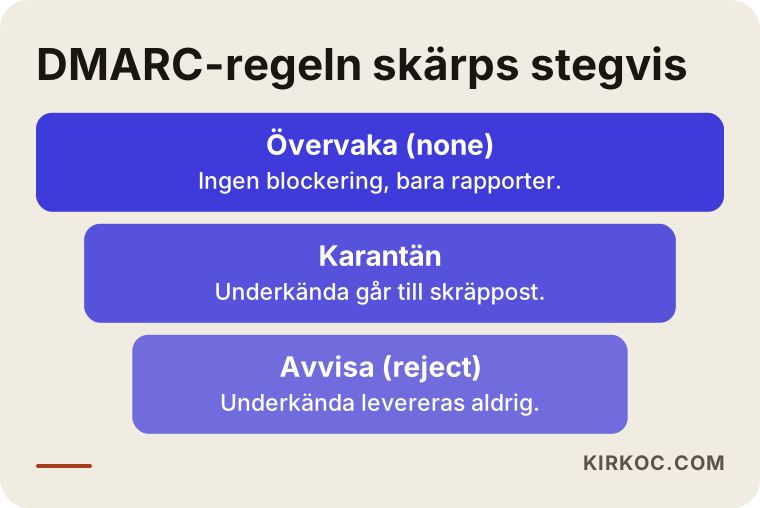
Poängen med det här stegvisa tillvägagångssättet är att skydda sig mot den som skickar falska mejl utan att förlora de egna legitima mejlen. En sträng regel är bra, men först när du känner till din egen infrastruktur.
Vad kan du göra själv och när behövs en expert?
För att vara ärlig kan en del av det här jobbet göras av någon utan teknisk kunskap. En annan del tål inga misstag.
Det här kan du göra själv: lista vilka tjänster som skickar mejl, läsa instruktionerna för DKIM och SPF i administrationspanelen för din egen mejltjänst, skicka testmejl och iaktta resultatet, markera mejl i skräpposten som "inte skräp" och be kunder du ofta skriver med att lägga till din adress i sina kontakter.
Här bör en expert titta på det: om flera tjänster skickar mejl från samma domän, om SPF-posten är komplicerad, om du planerar att skärpa DMARC, om du har bytt hosting, om mejl från formuläret på din sajt har försvunnit eller om orderbekräftelserna från din webbutik inte når kunderna. En felaktig DNS-ändring kan påverka både din webbplats och ditt mejl samtidigt, så jag rekommenderar inte att du provar dig fram i DNS-panelen.
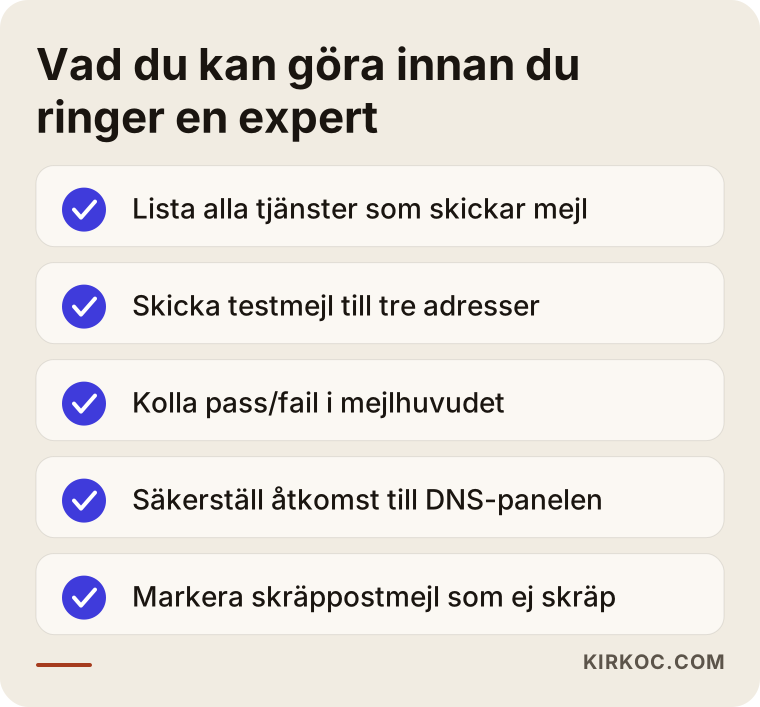
Checklistan visar den förberedelse du kan göra innan du går till en expert. Den som kommer med en sådan lista ger en mycket tydligare bild än "mina mejl hamnar i skräpposten", och det sparar både tid och kostnad.
Vad avgör kostnaden?
Jag anger inte priset för den här typen av justering som en fast summa, eftersom jobbet varierar med hur komplicerad din situation är. De viktigaste faktorerna är: hur många olika tjänster som skickar mejl från din domän, hur spretiga de befintliga posterna är, på vilken plattform din mejlleverantör finns, vem som sköter DNS (saknar du åtkomst kan du först behöva få tillbaka den), hur många domäner du har, om du vill att DMARC-rapporterna ska följas upp och om arbetet är en engångsinsats eller något som behöver löpa över tid.
En ren domän med en enda tjänst kan lösas snabbt. Flera tjänster, gamla rester och oklara behörigheter kräver mer utredning. Att gå igenom omfattningen tydligt innan arbetet börjar gör att du slipper överraskningar i efterhand.
Så arbetar jag
Jag är en enda person och gör jobbet själv, så den som pratar med dig är också den som går in i DNS-panelen. Processen ser ungefär ut så här: först lyssnar jag på problemet och tar reda på hos vilka mottagare och vilka mejl det uppstår. Sedan tittar jag på de befintliga posterna och listar tillsammans med dig vilka tjänster som skickar mejl. Innan jag gör något berättar jag med enkla ord vad jag tänker ändra, genomför det med ditt godkännande och bekräftar sedan resultatet med testmejl.
Eftersom mejlinfrastruktur inte är min huvudsakliga specialitet tar jag mig bara an den del som rör webbplatsen och domänen. Om djup mejlkonfiguration inne i en server behövs säger jag det öppet och hänvisar dig till rätt person. Jag ger inga garantier, men jag lovar att ta reda på orsaken på rätt sätt och förklara vad som gjorts så att du förstår det.
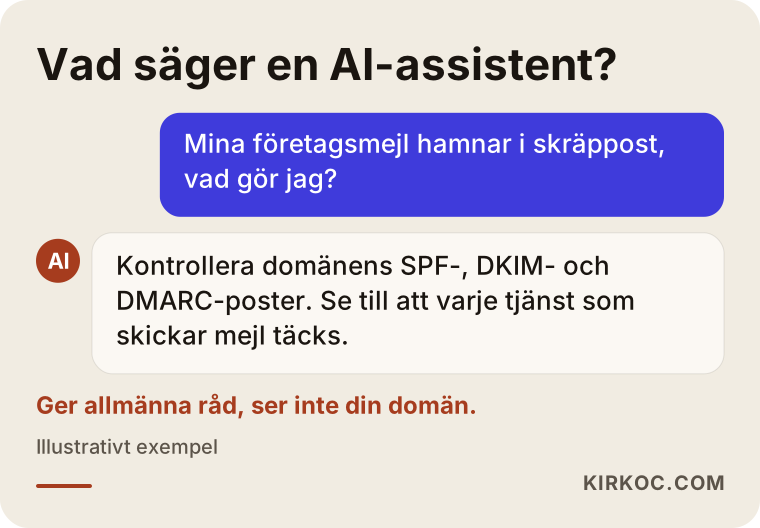
I dag ställer många den här frågan till en AI-assistent först. Exempelsvaret ovan pekar åt rätt håll, men assistenten kan inte se hur det verkligen ser ut för din domän. Den kan dra upp en allmän väg, men att titta på dina poster och säga vilken rad som är fel förutsätter att någon faktiskt tittar på din domän.
Vad bör du följa upp när mejlproblemet är löst?
Det räcker inte att rätta posterna en gång, ordningen kan försämras med tiden. När du lägger till en ny tjänst (till exempel ett nytt nyhetsbrevsverktyg eller ett nytt CRM) måste identitetsinställningarna uppdateras också. När du byter hosting eller flyttar domänen till ett annat företag bör posterna ses över på nytt. Att läsa DMARC-rapporterna regelbundet visar dessutom om någon skickar mejl i ditt namn utan tillstånd. Att en gång om året skicka testmejl till din egen adress hos olika leverantörer fungerar som en liten försäkring.
Även små vanor på kundsidan hjälper: skicka ett kort meddelande till mottagaren efter en viktig offert för att höra att den kom fram, och förlita dig inte på en enda väg för viktiga dokument. Hur bra identitetsinställningarna än är garanterar inget system hundraprocentig leverans, så det är klokt att ha en andra kanal för kritiska meddelanden.
Vanliga frågor
Mina mejl hamnar i skräppost trots normalt innehåll, kan det ändå vara ett infrastrukturproblem?
Ja. Även ett enkelt och väl skrivet mejl kan betraktas som misstänkt om din domäns SPF-, DKIM- och DMARC-poster saknas eller är felaktiga. Det är mer meningsfullt att titta på posterna först än att skriva om innehållet om och om igen.
Måste jag sätta upp alla tre, SPF, DKIM och DMARC?
Att sätta upp alla tre tillsammans är det stabilaste sättet. Stora mejlleverantörer förväntar sig dem, särskilt om du skickar till många mottagare. SPF ensamt eller DKIM ensamt ger ett partiellt skydd men inte hela bilden.
Kan jag göra de här inställningarna själv?
Om din mejltjänst har steg-för-steg-instruktioner och du har tillgång till DNS-panelen kan du klara enkla fall. Om flera tjänster är inblandade eller du är osäker är det tryggare att fråga en expert, eftersom en felaktig ändring kan påverka både mejlet och webbplatsen.
Jag har rättat inställningarna, blir mejlen bra direkt?
Inte nödvändigtvis. DNS-ändringar tar tid att få genomslag, och mejlleverantörerna kan behöva en stund för att bedöma ditt rykte på nytt. Hur snabbt det blir bättre beror på din domäns historia, och någon exakt tid eller något exakt resultat kan inte utlovas.
Är det säkrare att använda en gratis mejladress (som Gmail)?
När det gäller leverans tar de gratis adresserna hand om de här tre inställningarna åt dig, men det som skapar förtroende hos kunden är ett mejl som skickas från din egen domän. En korrekt uppsatt företagsadress ser både mer professionell ut och ger dig själv ansvaret för ryktet.
Måste jag läsa DMARC-rapporterna?
Det är inte obligatoriskt men nyttigt. Rapporterna visar vem som skickar mejl i ditt namn och vilka tjänster som inte klarar kontrollen. Om du inte vill läsa dem själv kan du anlita en expert som följer upp rapporterna åt dig och ger en enkel sammanfattning.
Försvinner mejl från kontaktformuläret på min sajt av samma skäl?
Ja, oftast. Om formulärmeddelandet går ut från din webbplats server i din domäns namn och den servern inte finns med i SPF-listan kan meddelandet hamna i skräppost eller aldrig komma fram. Att skicka formulären via en välkänd mejltjänst är en stabilare lösning.
Finns det regler jag måste tänka på när jag skickar mejl?
Det finns regler om samtycke och information när man skickar marknadsföring via e-post. Detaljerna kan skilja sig beroende på din verksamhet, och det vore fel av mig att uttala mig säkert om dem. Jag rekommenderar att du frågar en jurist.
Om du vill att dina mejl ska nå fram till kunderna
Om dina företagsmejl hamnar i skräppost finns det oftast en lösning, och den börjar med att titta på din domäns poster i stället för att gissa. Mejlinställningarna är en naturlig del av att sätta upp och sköta en webbplats. På min sida om att bygga hemsida kan du se hur jag arbetar, och du kan kontakta mig med en kort beskrivning av din situation. Först tittar vi tillsammans på vad som är trasigt, och jag förklarar med enkla ord vad som behöver göras.