Du driver ett cybersäkerhetsföretag. Ditt team kan sitt jobb, du har referenser och kanske har du i många år levt på kunder som kommit via rekommendationer. Men när en chef skriver "penetrationstest" eller "it-säkerhetskonsult" i Google dyker inte ditt namn upp. Den här artikeln handlar om precis den situationen: hur SEO, alltså arbetet som får din webbplats att synas i Google vid rätt sökningar, bör göras i just din bransch. Jag heter Ümit Kırkoç, är webbdesigner och SEO-konsult och arbetar ensam från Istanbul. Vill du se det större sammanhanget kan du läsa om min SEO-tjänst.
Att du jobbar i en teknisk bransch gör inte SEO enklare. Ofta är det tvärtom. Du kan ditt område så väl att du skriver sajten på branschens språk: "SOC-tjänst", "sårbarhetsskanning", "red team-övning". Men den som ska fatta beslutet kan vara IT-chef på ett vårdbolag, ägare till en webbshop eller ekonomichef på en redovisningsbyrå, och den personen beskriver sällan sitt problem med dina ord. I den här artikeln går jag först igenom hur köparen söker, sedan vilka sidor du behöver, och sist processen, misstagen och kostnaden.
Varför är SEO för cybersäkerhet annorlunda än i andra branscher?
För ett café eller en tandklinik söker kunden "nära mig" och kan bestämma sig samma dag. Inom cybersäkerhet är bilden den motsatta. Köparen har stött på ett problem eller känner en oro, men skickar inte oron direkt till ett företag. Först undersöker hen saken, sedan tittar hen på ett par leverantörer och därefter stämmer hen av med sin ledning eller sina delägare. Beslutet kan ta dagar och ibland veckor.
Det får två följder. För det första väljer köparen dig sällan vid första mötet, utan oftare vid tredje eller fjärde kontakten. Din sajt behöver alltså flera typer av sidor, och köparen kommer att besöka den fler än en gång. För det andra kommer förtroende före allt annat i den här branschen. Den som ska släppa in någon i sina system vill vara säker på att personen eller företaget är seriöst. Din webbplats måste därför fungera inte bara för att bli hittad, utan också för att ge känslan "dem kan jag lita på" när köparen väl hittat dig.
Dessutom tittar Google extra noga på vem innehållet kommer från när ämnet rör hälsa, pengar eller säkerhet. På en säkerhetssajt spelar det alltså roll vem som har skrivit texten och med vilken erfarenhet. Anonyma, generiska texter som kunde stå var som helst står sig dåligt här. Jag gör det konkret längre ner.
Vad söker köparna efter, och med vilka ord?
Jag brukar dela in köpare av säkerhetstjänster i tre grupper, och varje grupp söker på sitt sätt.
Den första gruppen är företagaren som drabbats eller är rädd för att drabbas. Hen kan inte de tekniska termerna. Hen skriver sådant som "min hemsida har blivit hackad vad gör jag", "hur skyddar jag mitt företags data" eller "vad gör man efter ett ransomware-angrepp". Sökningen är ofta bråd, men den är också en informationssökning. Om sidan som svarar skapar förtroende är nästa steg ofta att personen söker efter ett cybersäkerhetsföretag.
Den andra gruppen är chefen som har en uppgift att lösa. Ett kundkontrakt, en revision eller en offentlig upphandling kan kräva ett säkerhetstest eller ett certifikat. Hen skriver "penetrationstest", "vad är sårbarhetsskanning" eller "ISO 27001-rådgivning". Orden är lite mer tekniska, men problemet beskrivs fortfarande på affärsspråk: "min kund vill ha en testrapport".
Den tredje gruppen är IT- eller säkerhetsansvariga. De söker mer tekniskt, jämför leverantörer och letar efter referenser och metodbeskrivningar. Men de bestämmer sällan ensamma, för det finns oftast en chef som ska godkänna. Din sajt måste alltså skrivas för både teknisk och icke-teknisk läsare samtidigt.
Bilden nedan visar, med ett helt påhittat exempel, vad som gör skillnad i ett sökresultat.
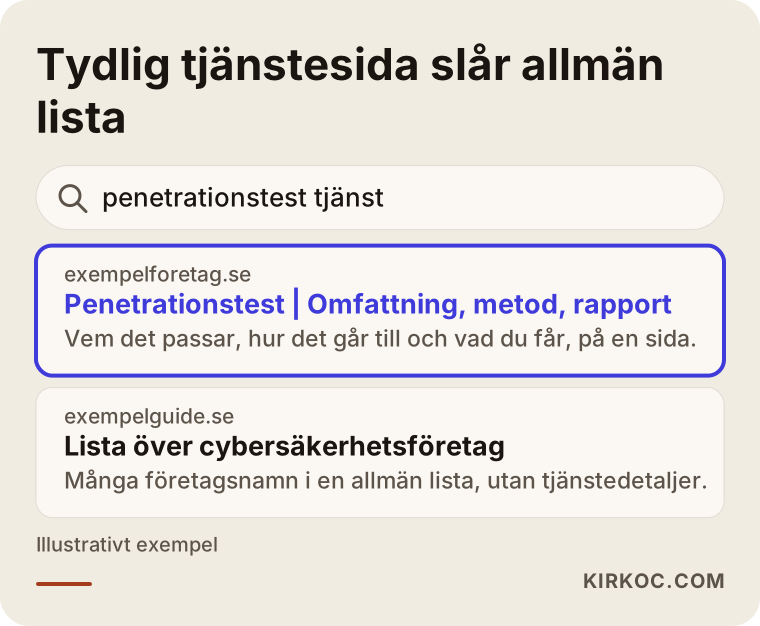
Som du ser säger det markerade resultatet direkt på första raden vad det handlar om: vilken tjänst, till vem och med vilken leverans. En allmän mening som "vi erbjuder säkerhetslösningar" gör inte samma jobb. Google försöker visa det svar som passar läsaren bäst, och ju lättare du gör det för Google att se att du passar, desto lättare lyfter den fram dig.
Fyra typer av sökningar
När du planerar sajten blir det enklare om du delar in sökningarna i fyra typer. Tabellen nedan sammanfattar vad varje typ vill ha och vilken sida som svarar på den.
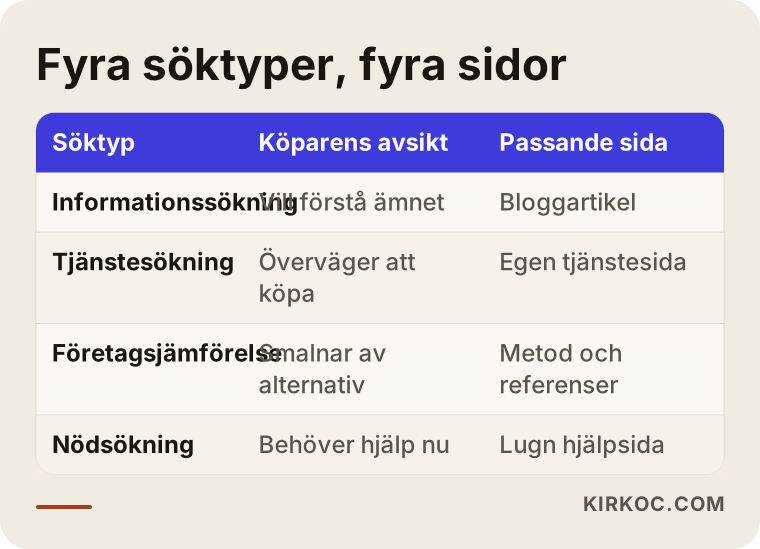
Informationssökningar ("vad är sårbarhetsskanning") möts av en bloggartikel. Tjänstesökningar ("penetrationstest tjänst") möts av en egen tjänstesida. Jämförelsesökningar ("bästa cybersäkerhetsföretag") möts av sidor om metod och referenser. Nödsökningar ("min sajt är hackad") möts av en lugn och tydlig hjälpsida. Försöker du få in allt på en enda sida svarar du inte fullt ut på någon av dem.
Köparens väg: från första sökningen till ditt meddelande
En köpare av säkerhetstjänster skriver sällan till dig efter bara ett klick. Först samlar hen information med en bred sökning, sedan smalnar hen av alternativen, sedan går hen på djupet med ett eller två företag och först därefter lämnar hen ett meddelande. Jag brukar likna vägen vid en tratt: längst upp finns många personer, längst ner få, men med tydlig avsikt.
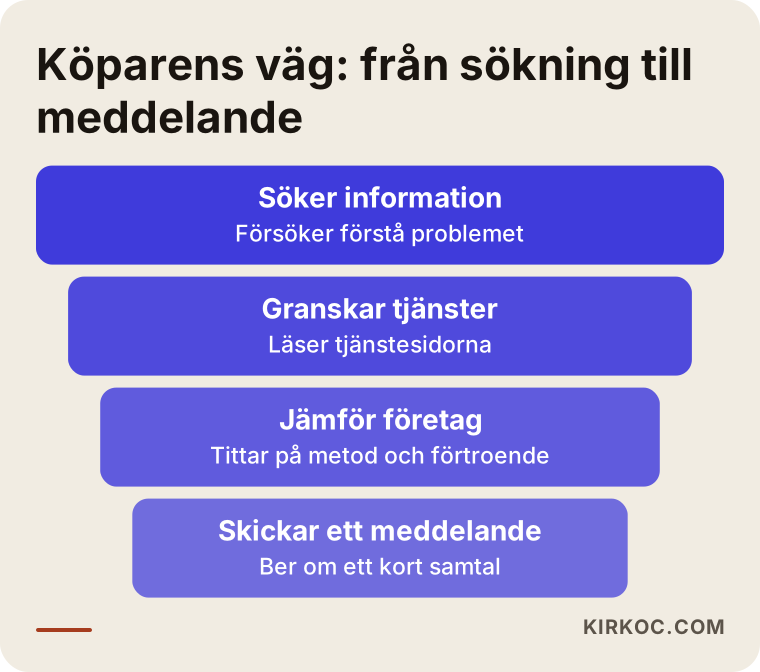
Att känna till tratten säger dig något viktigt: din sajt behöver ha ett svar för varje steg. En sajt som bara fokuserar på det nedersta steget, knappen "kontakta oss", missar all trafik högst upp i tratten. En sajt som bara har bloggartiklar men inga tjänstesidor informerar läsaren men lämnar ingen väg att välja dig. Du behöver bygga båda delarna tillsammans.
Vilka sidor bör din sajt ha?
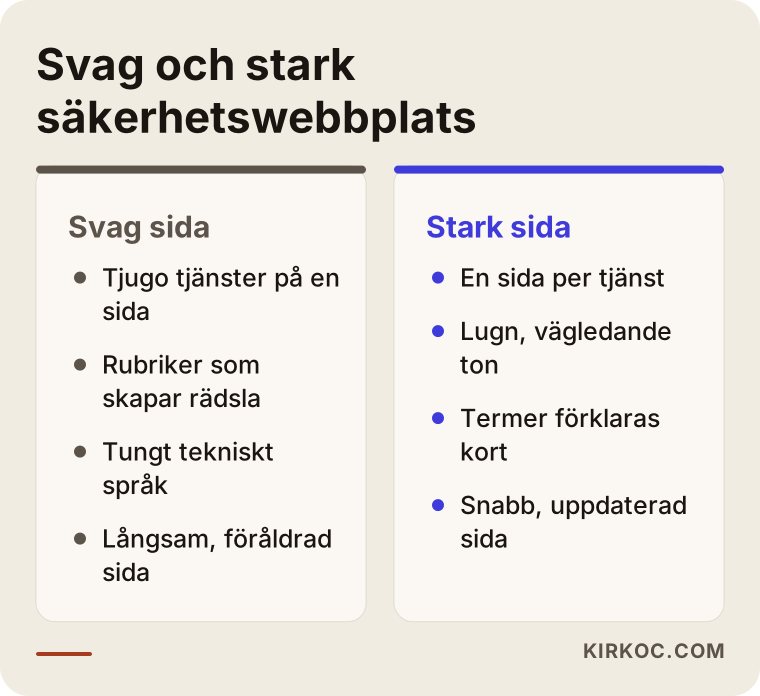
Det vanligaste jag ser på cybersäkerhetsföretags webbplatser är en startsida, en sida som heter "tjänster" och en enda lång text där tjugo rubriker radas upp efter varandra. Det upplägget ger svaga signaler både till människor och till Google, eftersom en allmän tjänstesida inte svarar fullt ut på någon enskild sökning. Den nämner allt, men ytligt.
Ett starkare upplägg är en egen sida för varje huvudtjänst. Det kan vara penetrationstest, sårbarhetsskanning, säkerhetsrådgivning, incidenthantering eller kontinuerlig övervakning. Varje sida har samma struktur: vem tjänsten passar, vad som ingår, hur det går till, vad du får som leverans, vanliga frågor och kontaktuppgifter. Listan nedan sammanfattar vad som ska finnas på en enskild tjänstesida.
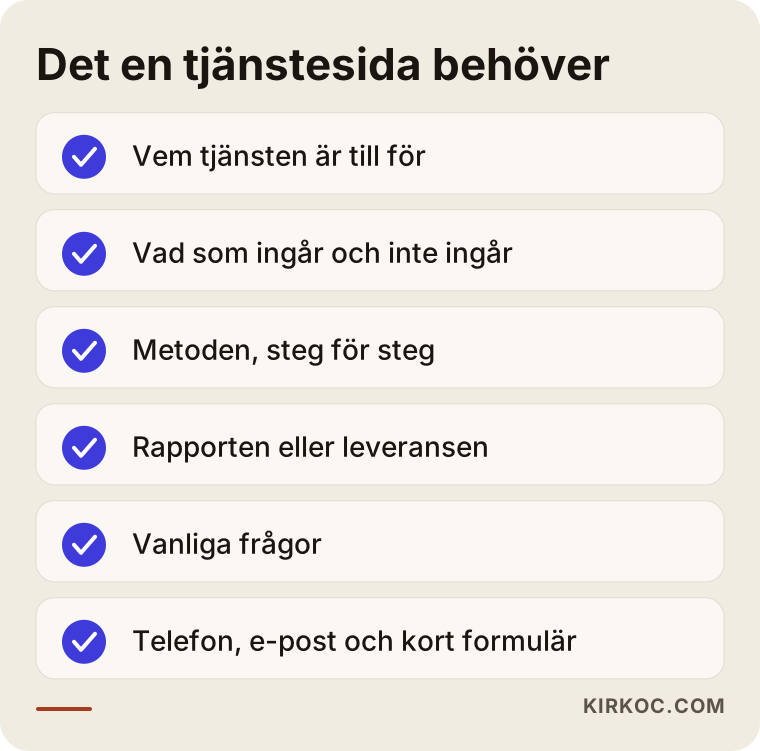
Det som oftast glöms bort är punkten "vad du får som leverans". Köparen vill veta vad som ligger i händerna efter ett test: en rapport, en presentation, förslag på åtgärder, ett omtest? Företag som skriver det tydligt framstår som betydligt mer pålitliga än de som inte gör det.
Branschsidor och situationssidor
Vid sidan av tjänstesidorna fungerar också sidor för bransch eller situation. Till exempel "säkerhetstest för webbshoppar", "cybersäkerhet för vårdgivare" eller "grundläggande säkerhetskontroll för småföretag". Det är sidor där dina kunders branscher känner igen sig. Det viktiga är att sidorna verkligen säger något som gäller just den branschen. Att bara byta branschnamn i rubriken och klistra in samma text fungerar inte, och Google märker det.
Om-sidan och teamet
I den här branschen är om-sidan ingen dekoration utan ett säljverktyg. Skriv vem du är, vilket område du arbetar inom, vilka certifieringar du verkligen har och hur du arbetar. Skriv aldrig en certifiering du inte har eller ett uppdrag du inte gjort. Det är oetiskt och kommer fram så fort köparen frågar. Att visa namn och en kort beskrivning av kompetensen hos personerna i teamet är ett av de enklaste sätten att öka förtroendet.
Hur visar du förtroende på sidan?
Inom cybersäkerhet kostar påståenden ingenting: alla skriver "pålitlig, professionell, erfaren". Det som skapar förtroende är detaljer som går att kontrollera. Här är några exempel.
Förklara metoden. Ett företag som med enkla ord beskriver vilka steg ett penetrationstest går igenom verkar mer pålitligt än ett som arbetar som en svart låda. Förklara omfattningen: skriv vad du testar och vad du inte testar. Inget test täcker allt, och att säga det ärligt minskar inte förtroendet, det ökar det.
Visa hur en rapport är uppbyggd. Utan att lägga in någon verklig kunduppgift kan du dela en tom rapportmall eller bara rubrikerna, så att köparen ser vad hen kommer att få. Använd referenser bara med kundens tillstånd och på det sätt kunden faktiskt godkänt. Eftersom förväntningarna på sekretess är höga i din bransch vill många kunder inte nämnas vid namn. Då är anonyma men sanna sammanfattningar, till exempel "ett uppdrag för en kund inom finanssektorn", bättre. Hitta aldrig på referenser.
Slutligen bör din egen sajt vara ett föredöme när det gäller säkerhet. En föråldrad sajt, ett utgånget certifikat eller sidor som laddar långsamt är ett allvarligt fel för ett säkerhetsföretag. Köparen märker det och tänker: "Om de inte kan skydda sin egen sajt, hur ska de då skydda min?"
AI-svar och cybersäkerhet
Allt fler ställer sina frågor inte bara till Google utan också till AI-verktyg som ChatGPT. På frågor som "hur låter ett litet företag göra ett penetrationstest?" ger dessa verktyg ett sammanfattande svar och hänvisar ibland till en källa. För att ditt namn ska nämnas i sådana svar måste din sajt innehålla tydlig, enkel och kontrollerbar information. Det kallas ibland GEO, alltså arbete för att synas i AI-genererade svar. Det är ingen separat magi utan en förlängning av bra SEO.
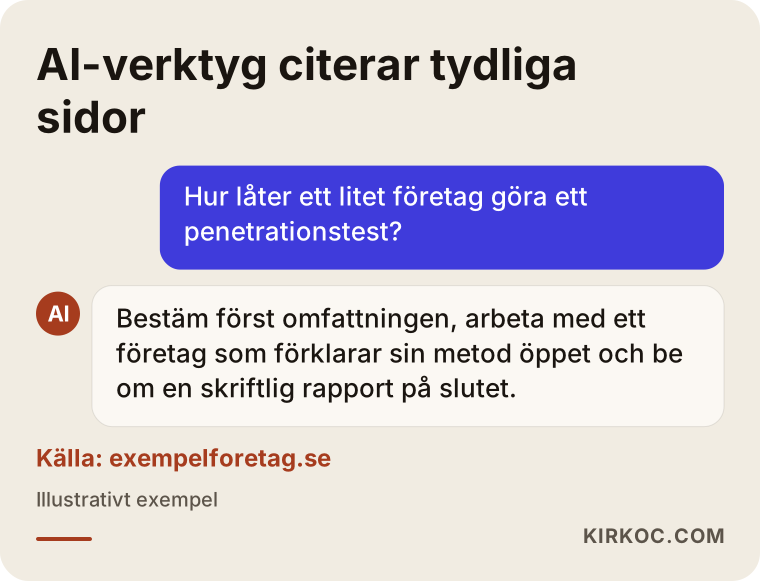
Exemplet här är påhittat, men logiken är verklig: verktyget föredrar sidor som svarar tydligt på frågan. Om din sida har korta och klara stycken som svarar på "vad är ett penetrationstest, vem behöver det och hur går det till" ökar chansen att du används som källa, både i Google och i AI-svar. Det finns ingen garanti, men det är grunden.
Två hypotetiska exempel
De två scenarierna nedan är helt hypotetiska. De beskriver inget verkligt företag eller någon verklig person, utan är konstruerade bara för att visa tankesättet.
Scenario ett: ett litet företag med en enda tjänstesida
Tänk dig ett litet konsultbolag inom cybersäkerhet. På sajten finns en startsida, "tjänster" och "kontakt". Penetrationstest, sårbarhetsskanning, utbildning av personal och incidenthantering nämns alla på samma sida, med ett par meningar var. Bolaget vill synas vid sökningen "penetrationstest" men gör det inte, eftersom andra företag har sidor som beskriver tjänsten utförligt.
Lösningen är att dela upp sidan. Välj först den tjänst som ger flest uppdrag och bygg en egen sida för den: vem den passar, hur det går till, vad som levereras, vanliga frågor. Upprepa sedan samma struktur för nästa tjänst. Efter några veckor har Google gått igenom sidorna och bolaget har en chans att dyka upp vid de sökningarna. Jag lovar ingen placering, men upplägget är en mycket starkare grund än en enda sida.
Scenario två: ett företag som bara bloggar men saknar tjänstesidor
Det andra bolaget gör ett annat fel. Det publicerar regelbundet artiklar som "trender inom cybersäkerhet" och "nya sårbarheter", men artiklarna leder läsaren ingenstans. De drar en del besökare, men de flesta är studenter eller kollegor, inte personer som ska köpa. Kontaktformuläret förblir tomt.
Här handlar lösningen inte om att skriva fler artiklar utan om att byta riktning. Skriv artiklar som svarar på frågor köparen faktiskt ställer ("min sajt är hackad, vad gör jag de första 24 timmarna") och länka dem naturligt till rätt tjänstesida. Trafiken kan minska, men den som kommer har tydligare avsikt. Inom cybersäkerhet är det inte många besökare som räknas, utan de få rätta.
När jag ställer de två scenarierna bredvid varandra blir skillnaden tydlig: det ena saknar sidor, det andra saknar riktning. Bilden nedan sammanfattar den skillnaden.
Steg för steg: var börjar man?
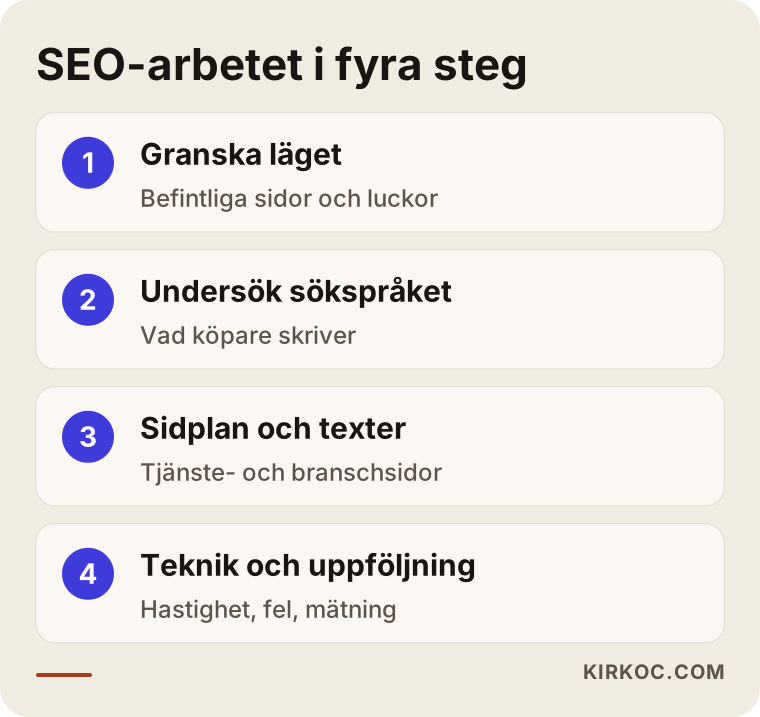
Så här brukar jag lägga upp SEO-arbetet för en cybersäkerhetssajt. Genom att känna till ordningen vet du både vad du kan förvänta dig och vad du ska ifrågasätta när du får en offert.
I första steget granskar jag nuläget: i vilka sökningar sajten redan syns, vilka sidor som finns, vilka som saknas och om det finns tekniska problem som långsamhet eller fel. I andra steget undersöker jag köparens sökspråk: vilka ord de använder, vilka frågor som ställs och vilka tjänster som söks mest. I tredje steget tar jag fram en sidplan: vilka tjänstesidor, vilka branschsidor och vilka artiklar som behövs. Då skriver jag också sidorna eller redigerar de texter du själv har skrivit. I fjärde steget gör jag de tekniska rättningarna, följer upp resultaten och uppdaterar planen.
Skrivandet i tredje steget tar mest tid, eftersom det är här den tekniska riktigheten spelar in. Jag är inte säkerhetsexpert, så jag kontrollerar textens tekniska innehåll tillsammans med dig. Du bidrar med det tekniska faktaunderlaget, och jag översätter det till ett språk som köparen förstår och en struktur som Google kan läsa. Den arbetsfördelningen minskar felen och gör att texten verkligen speglar din erfarenhet.
Vanliga misstag
Här är de misstag jag sett om och om igen på säkerhetssajter. De flesta beror inte på okunskap utan på att tekniska människor naturligt ser på sitt eget område inifrån.
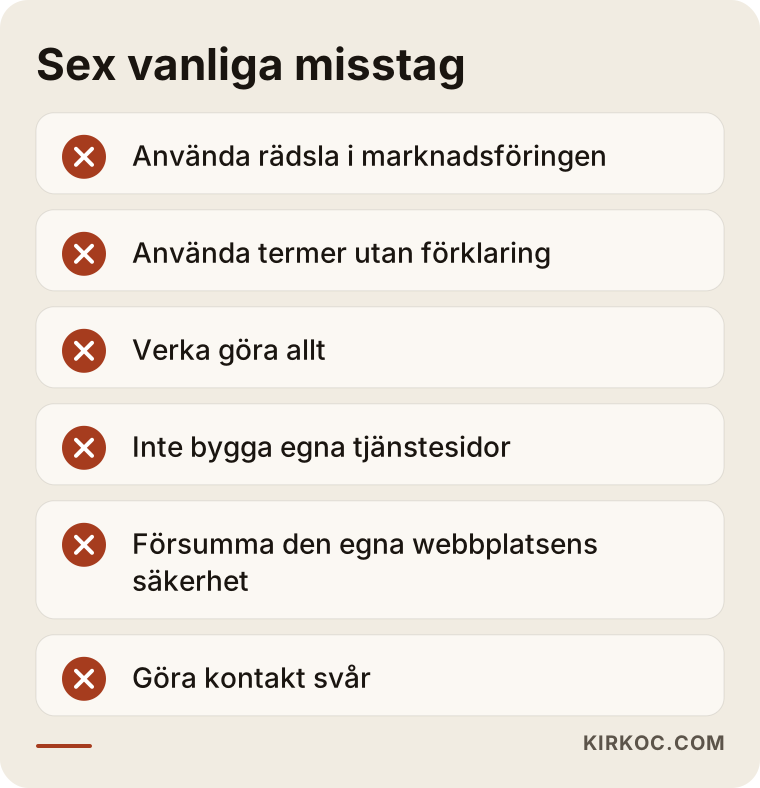
Det mest skadliga är rädslomarknadsföring. En hotfull ton som "du kan bli hackad redan idag!" kan väcka uppmärksamhet på kort sikt men skadar förtroendet på lång sikt. Köparen vill ha någon som visar vägen, inte någon som skrämmer. Det andra stora misstaget är alltför tekniskt språk. Att använda ord som "sårbarhet", "exploit" och "privilegieeskalering" utan att förklara dem tappar beslutsfattaren. Oftast räcker det att förklara en nödvändig term med en enda mening.
Det tredje misstaget är att verka göra allt. Att räkna upp tjugo tjänster på en sida, som "nätverkssäkerhet, applikationssäkerhet, molnsäkerhet, it-forensik, utbildning, rådgivning", ger intryck av spretighet snarare än expertis. Det fjärde misstaget är att sakna tjänstesidor, vilket jag beskrev ovan. Det femte är problem med den egna sajtens säkerhet och hastighet. Det sjätte är att göra det svårt att ta kontakt: om köparen vill ställa en fråga och möts av ett långt formulär med obligatoriskt telefonnummer ger hen upp. Telefon, e-post och ett kort formulär tillsammans fungerar bra i den här branschen, eftersom vissa köpare föredrar skriftlig och andra muntlig kontakt.
Vad kan du göra själv, och när behövs en expert?
Du behöver inte lämna över allt till en expert. Det finns några saker du kan göra på egen hand, och de kostar ingenting eller väldigt lite.
Skriv först en enda sida för den tjänst som ger flest uppdrag: vem den passar, hur det går till, vad som levereras. Låt någon som inte är tekniker läsa texten, inte en kollega, och förenkla om hen inte förstår. För det andra bör du fylla i din Google-företagsprofil, alltså företagskortet som Google visar i kartor och sökresultat. För det tredje bör om-sidan visa ditt team och dina verkliga certifieringar. För det fjärde bör du se till att sajten laddar snabbt på mobilen.
Expertstöd blir rimligt i de här lägena: du har inte tid att bygga sidplanen, sajten har ett tekniskt problem (till exempel att sidor inte syns i Google alls), du vill publicera på flera språk, eller du kan inte mäta om det du gör ger resultat. Det viktiga är att experten skriver tydligt vad hen ska göra och inte lovar något som "garanterad placering". Ser du ett sådant löfte i en offert bör du ifrågasätta den.
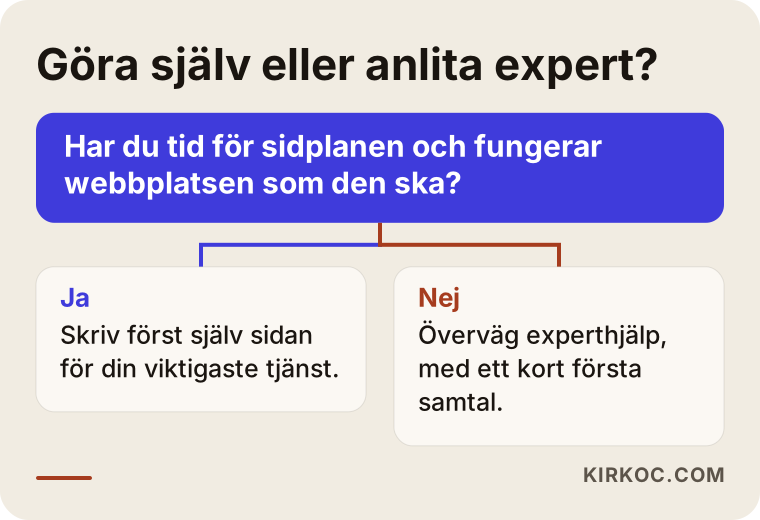
Schemat är ingen fast regel utan en grov vägledning. Det beror på din tid, din budget och sajtens skick. Är du osäker räcker det oftast med ett kort första samtal.
Vad avgör kostnaden?
Jag anger med flit inga siffror här, eftersom skillnaderna mellan säkerhetssajter är mycket stora och det inte finns något pris som passar alla. Men jag kan berätta vad som styr kostnaden.
Den första faktorn är sajtens storlek. En sajt med tre tjänster ger inte samma arbetsmängd som en med femton tjänster, flera branschsidor och en regelbunden blogg. Den andra faktorn är nuläget: ska sajten byggas från noll, eller ska en befintlig sajt justeras? Den tredje faktorn är antalet språk. Om du riktar dig till utländska kunder innebär varje språk eget innehåll och egen kontroll. Den fjärde faktorn är vem som skriver innehållet, eftersom texter som kräver teknisk verifiering tar längre tid. Den femte faktorn är om arbetet är en engångsinsats eller löpande månatligt stöd.
Be att få dessa poster specificerade var för sig i en offert. Ser du en otydlig post som "månatligt SEO-paket" bör du fråga vad den innehåller. Det går inte att bedöma kostnaden för en tjänst om du inte vet vad du får.
Hur lång tid tar det innan det ger resultat?
Det ärliga svaret är att det varierar, och ingen kan ge en exakt tid. Det kan ta några veckor innan Google har gått igenom och bedömt en ny tjänstesida, och i en konkurrensutsatt sökning kan det ta månader att synas. Eftersom köparens beslut inom cybersäkerhet redan tar lång tid är också vägen till att SEO ger uppdrag långsiktig.
Mät därför inte framgång bara som "plats ett". Mer meningsfulla tecken är: ökar besöken på dina tjänstesidor, ökar antalet kontaktformulär eller telefonsamtal, och är de inkommande meddelandena tydligare i sin avsikt? För att mäta det räcker Google Search Console, Googles kostnadsfria verktyg som visar hur din sajt syns i sökresultaten. I det här skedet är det mer värdefullt att se riktningen än siffran.
Så arbetar jag
Jag arbetar ensam, vilket betyder att den du pratar med är den som gör jobbet, utan mellanled. Först lyssnar jag på din situation i ett kort samtal, tittar på din sajt och säger öppet vad som kan göras och vad som inte behövs. Jag säljer inget som inte behövs. Om din sajts grund är stabil och det bara saknas några sidor säger jag det. Om det krävs ett större arbete delar jag stegen och ordningen skriftligt.
När det gäller tekniskt innehåll behöver jag din expertis; din säkerhetskunskap är något jag inte kan bidra med. I gengäld bygger jag vägen som för den kunskapen till rätt köpare, på rätt språk och på rätt sida. Samarbetet ger bäst resultat när vi båda håller oss till vårt eget område.
Bilden nedan visar hur en välbyggd tjänstesida ser ut uppifrån och ned.
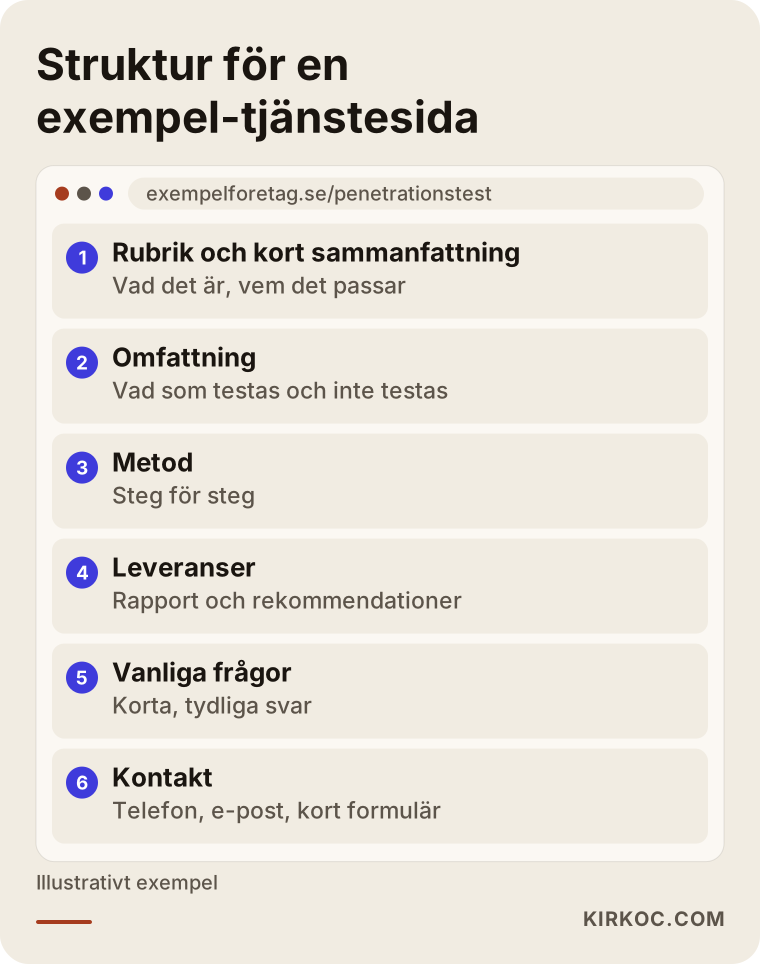
Strukturen besvarar köparens frågor i tur och ordning: vad är det här, passar det mig, hur fungerar det, vad får jag, kan jag lita på dem och hur når jag dem? Håller du varje sektion kort blir läsaren inte trött, och Google förstår lättare vad sidan handlar om.
Vanliga frågor
Behövs det verkligen SEO för cybersäkerhetsföretag, eller räcker rekommendationer?
Rekommendationer är starka och i den här branschen den mest värdefulla kanalen. Men de ger dig bara kunder som redan känner till dig, inte köpare som har ett behov men inte vet att du finns. Dessutom går den som kommer via en rekommendation oftast in på din sajt och undersöker dig före beslutet. Är sajten svag minskar rekommendationens värde. SEO bör ses som en andra kanal vid sidan av rekommendationerna.
Är det värt att skriva bloggartiklar som cybersäkerhetsföretag?
Ja, om riktningen är rätt. Artiklar som svarar på frågor köparen ställer ("vad är ett penetrationstest", "min sajt är hackad, vad gör jag") fungerar. Artiklar som bara följer nyhetsflödet drar ofta kollegor snarare än köpare. Varje artikel bör ge en naturlig väg vidare till en tjänstesida.
Är det säkert att dela information om sårbarheter eller tekniska detaljer på sajten?
Att beskriva den allmänna metoden och processen är säkert och skapar förtroende. Men du ska inte dela detaljer, brister eller fynd som hör till verkliga kunders system. Be alltid om kundens skriftliga tillstånd när du är osäker. För ett säkert svar om avtal och sekretess rekommenderar jag att du kontaktar en jurist.
Ska jag visa mina certifieringar på sajten?
Ja, om du verkligen har dem, och förklara med en mening vad de innebär. Köparen känner ofta inte till certifieringens namn. Visa inga certifieringar som du inte har eller som har gått ut, eftersom det allvarligt skadar både förtroendet och ditt rykte.
Bör jag ha sajten både på svenska och engelska?
Om du vänder dig till utländska kunder eller till företag med internationella kopplingar är det rimligt. Men varje språk är ett eget arbete, och det krävs text som är skriven för det språkets köpare, inte en översättning. Att börja med en tjänst och bygga ut när du ser resultat är mindre riskabelt än att göra allt på en gång.
Vad ska jag välja mellan SEO och Google-annonser?
De gör olika saker. Annonser ger snabb synlighet men upphör när du slutar betala. SEO tar längre tid att bygga upp men fortsätter fungera länge om det görs rätt. Eftersom köparen inom cybersäkerhet söker förtroende tittar även den som kommer från en annons på din sajt och bedömer ditt innehåll. En bra sajt är alltså den gemensamma grunden för båda.
Hur följer jag upp resultaten?
Google Search Console och sajtens besöksstatistik räcker som start. Följ upp vilka sökningar du kommer från, vilka sidor som får besök och hur många som tar kontakt. Det viktiga är inte hur stor siffran är utan om rätt sidor når rätt personer.
Vad gör jag om mina konkurrenter syns före mig?
Titta först på varför de ligger före: har de mer detaljerade tjänstesidor, mer innehåll eller starkare förtroendesignaler? Oftast är svaret inte att skriva mer än de, utan att skriva tydligare och mer självständigt. Det kan vi gå igenom tillsammans.
Vill du att jag tittar på din cybersäkerhetssajt utifrån de här tankarna kan du höra av dig via min sida om SEO-tjänster och kort beskriva läget. Då pratar vi öppet om vad som kan göras och vad som inte behövs.